

Modèle de concours de recrutement des ingénieurs d'État de 1er grade — Ministère de la Justice — Systèmes et réseaux — 15/04/2018 — Épreuve de spécialité
⬇️ Télécharger le PDF Adresse permanente : wadifa-info.com/fr/modele-concours/747
En bref
Ce document est une ancienne épreuve écrite du concours de Ingénieurs d'État de 1er grade organisé par Ministère de la Justice (2018), publiée sur Wadifa Info en consultation et téléchargement PDF gratuits, avec une correction proposée.
- Organisme
- Ministère de la Justice
- Grade
- Ingénieurs d'État de 1er grade
- Spécialité
- Systèmes et réseaux
- Année
- 2018
- Pages
- 8
- Langue des questions
- français
- Correction
- correction proposée disponible sur cette page
📝 Texte des questions (extrait automatiquement des pages scannées)
Ce texte est extrait automatiquement des images de l'épreuve et peut contenir des erreurs de lecture — les images ci-dessus font foi.
— صفحة 1 —
المملكة المجرية
وزارة العدل
مباراة توظيف مهندسي الدولة من الفرجة الأولى
المحراة بتاريخ 15 ابريل 2018
المادة الثانية اخصار في محال التخصص المطلوب
لتخصص الأنظمة والشبكات
المدة أربع ساعات
المعامل: 4
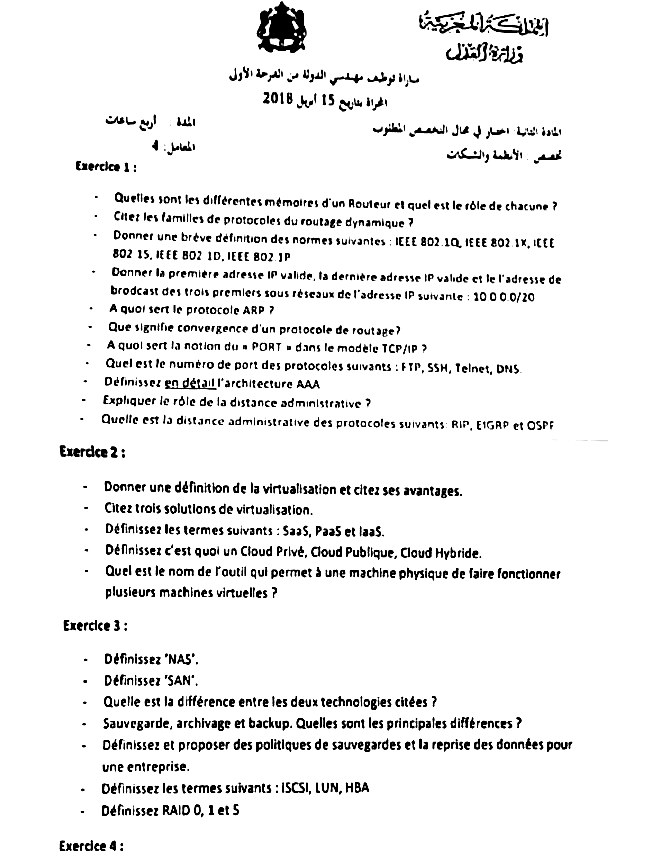
Exercice 1:
.
.
"
.
Quelles sont les différentes mémoires d'un Rouleur et quel est le rôle de chacune?
Citez les familles de protocoles du routage dynamique ?
Donner une brève définition des normes suivantes : IEEE 802.1Q, IEEE 802.1x, IEEE
802 15, IEEE 802 1D, IEEE 802.JP
Donner la première adresse IP valide, la dernière adresse IP valide et le l'adresse de
brodcast des trois premiers sous réseaux de l'adresse IP suivante: 1000.0/20
A quoi sert le protocole ARP ?
.
Que signifie convergence d'un protocole de routage?
A quoi sert la notion du PORT dans le modèle TCP/IP ?
Quel est le numéro de port des protocoles suivants : FTP, SSH, Telnet, DNS
Définissez en détail l'architecture AAA
Expliquer le rôle de la distance administrative ?
Quelle est la distance administrative des protocoles suivants: RIP, EIGRP et OSPF
Exercice 2:
-
-
.
.
.
Donner une définition de la virtualisation et citez ses avantages.
Citez trois solutions de virtualisation.
Définissez les termes suivants : SaaS, PaaS et laas.
Définissez c'est quoi un Cloud Privé, Cloud Publique, Cloud Hybride.
Quel est le nom de l'outil qui permet à une machine physique de faire fonctionner
plusieurs machines virtuelles ?
Exercice 3:
Définissez 'NAS'.
.
Définissez 'SAN".
Quelle est la différence entre les deux technologies citées ?
⚫ Sauvegarde, archivage et backup. Quelles sont les principales différences?
.
Définissez et proposer des politiques de sauvegardes et la reprise des données pour
une entreprise.
⚫ Définissez les termes suivants : ISCSI, LUN, HBA
- Définissez RAID 0, 1 et 5
Exercice 4:

— صفحة 2 —
المملكة المجزية
وزارة البدر
فصرت طلواري المشرية
مباراة توظيف مهندسي الدولة من الدرجة الأولى
تخصص : مجال الأمن المعلومياتي
بتاريخ 10 فبراير 2019
المدة : ساعتان
المعامل: 2
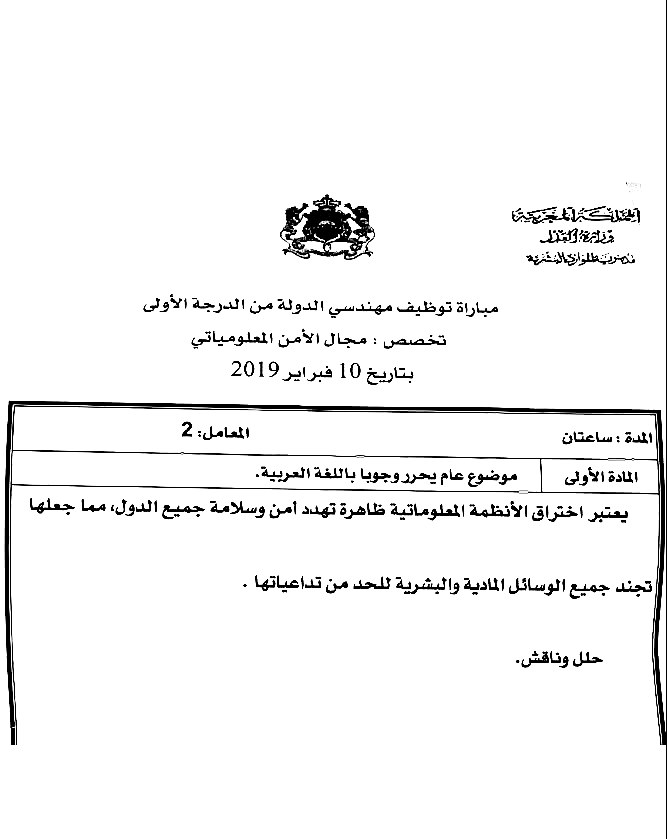
المادة الأولى موضوع عام يحرر وجوبا باللغة العربية
يعتبر اختراق الأنظمة المعلوماتية ظاهرة تهدد أمن وسلامة جميع الدول، مما جعلها
تجند جميع الوسائل المادية والبشرية للحد من تداعياتها .
حلل وناقش.

— صفحة 3 —
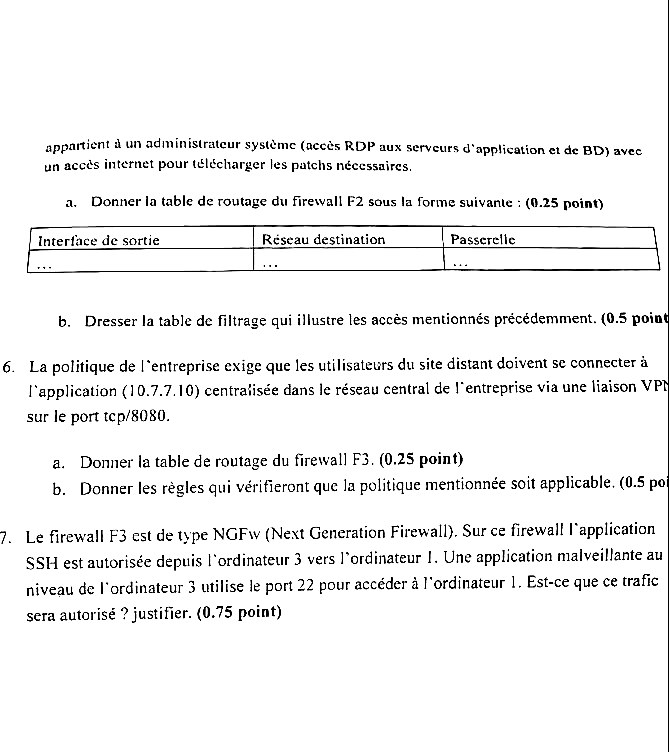
appartient à un administrateur système (accès RDP aux serveurs d'application et de BD) avec
un accès internet pour télécharger les patchs nécessaires.
a. Donner la table de routage du firewall F2 sous la forme suivante: (0.25 point)
Interface de sortie
Réseau destination
...
Passerelle
b. Dresser la table de filtrage qui illustre les accès mentionnés précédemment. (0.5 point
6. La politique de l'entreprise exige que les utilisateurs du site distant doivent se connecter à
l'application (10.7.7.10) centralisée dans le réseau central de l'entreprise via une liaison VPN
sur le port tcp/8080.
a. Donner la table de routage du firewall F3. (0.25 point)
b. Donner les règles qui vérifieront que la politique mentionnée soit applicable. (0.5 poi
7. Le firewall F3 est de type NGFw (Next Generation Firewall). Sur ce firewall l'application
SSH est autorisée depuis l'ordinateur 3 vers l'ordinateur 1. Une application malveillante au
niveau de l'ordinateur 3 utilise le port 22 pour accéder à l'ordinateur 1. Est-ce que ce trafic
sera autorisé ? justifier. (0.75 point)

— صفحة 4 —
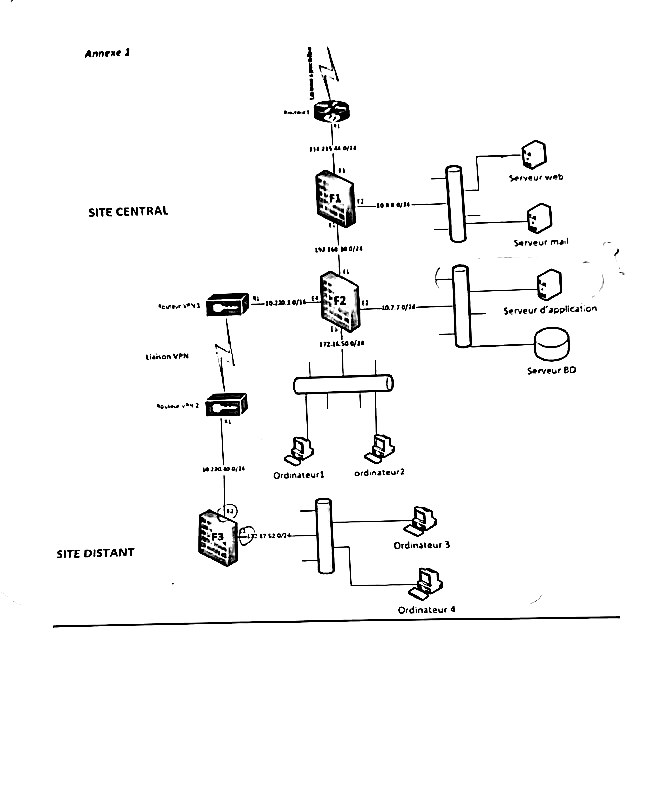
Annexe 1
SITE CENTRAL
SITE DISTANT
Lianon VPN
2
1330/14
TH
11
11/24
-1014
0
Serveur web
Serveur mal
10.230.10/16 (4
F2
10.770/14-
Serveur d'application
172-16.500/10
Ordinateur1
ordinateur2
720
Ordinateur 3
Ordinateur 4
Serveur BD

— صفحة 5 —
Un Serveur passerelle SMTP (entrant et sortant).
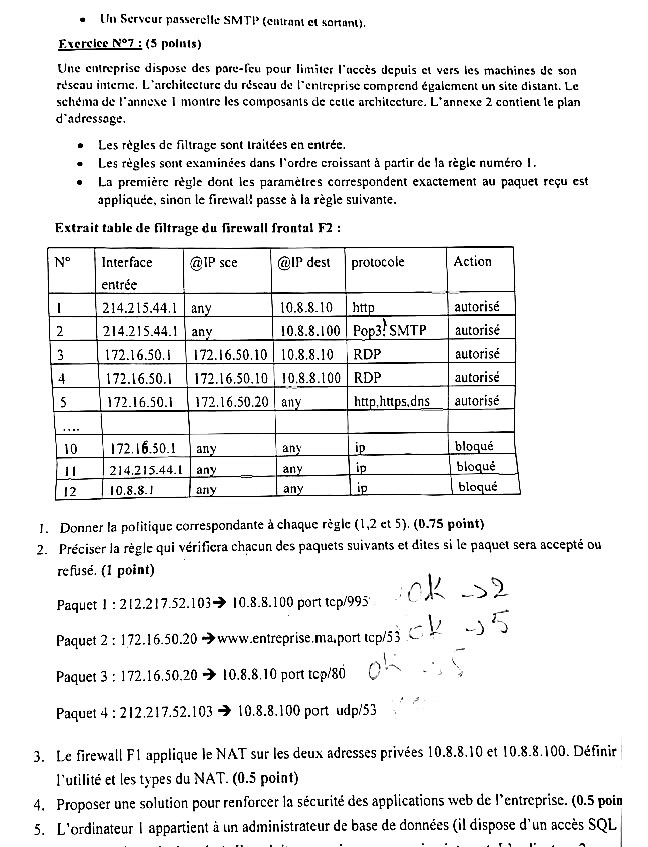
Exercice N°7: (5 points)
Une entreprise dispose des pare-feu pour limiter l'accès depuis et vers les machines de son
réseau interne. L'architecture du réseau de l'entreprise comprend également un site distant. Le
schéma de l'annexe I montre les composants de cette architecture. L'annexe 2 contient le plan
d'adressage.
.
Les règles de filtrage sont traitées en entrée.
Les règles sont examinées dans l'ordre croissant à partir de la règle numéro 1.
. La première règle dont les paramètres correspondent exactement au paquet reçu est
appliquée, sinon le firewal! passe à la règle suivante.
Extrait table de filtrage du firewall frontal F2:
N°
Interface
@IP sce
@IP dest
protocole
Action
entrée
L
214.215.44.1 any
10.8.8.10
http
autorisé
2
214.215.44.1 any
10.8.8.100 Pop3! SMTP
autorisé
3
172.16.50.1
172.16.50.10 | 10.8.8.10 RDP
autorisé
4
172.16.50.1
172.16.50.10 10.8.8.100 RDP
autorisé
5
172.16.50.1
172.16.50.20 any
http,https.dns
autorisé
10
172.16.50.1 any
any
ip
bloqué
11
214.215.44.1
any
any
ip
bloqué
12
10.8.8.1
any
any
ip
bloqué
1. Donner la politique correspondante à chaque règle (1,2 et 5). (0.75 point)
2. Préciser la règle qui vérifiera chacun des paquets suivants et dites si le paquet sera accepté ou
refusé. (1 point)
Paquet 1212.217.52.103 10.8.8.100 port tcp/995
Paquet 2 : 172.16.50.20 → www.entreprise.ma.port tcp/53
Paquet 3: 172.16.50.20 → 10.8.8.10 port tcp/80 Ok
Paquet 4:212.217.52.103 10.8.8.100 port udp/53
JOK 2
95
3. Le firewall F1 applique le NAT sur les deux adresses privées 10.8.8.10 et 10.8.8.100. Définir
l'utilité et les types du NAT. (0.5 point)
4. Proposer une solution pour renforcer la sécurité des applications web de l'entreprise. (0.5 poin
5. L'ordinateur appartient à un administrateur de base de données (il dispose d'un accès SQL

— صفحة 6 —
Exercice N 3 points)
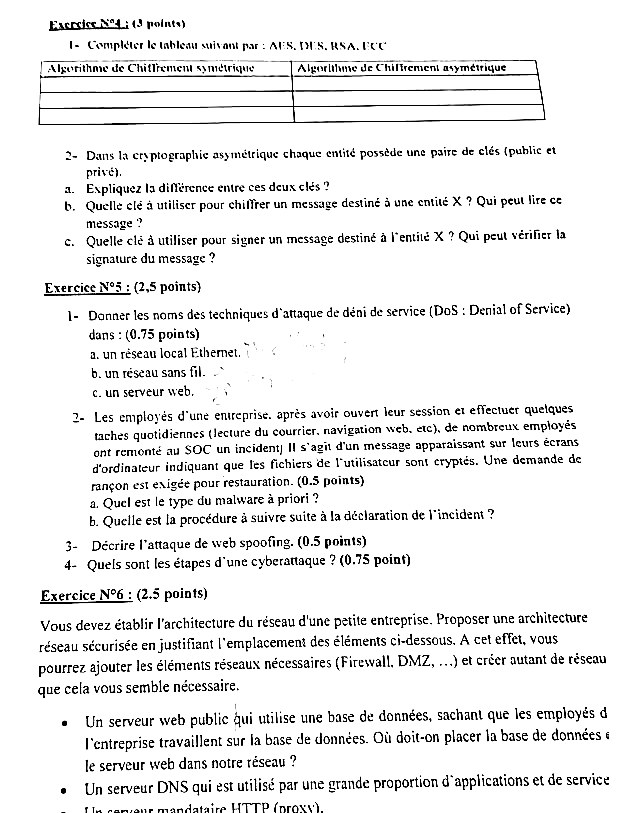
1- Compléter le tableau suivant par AES. DES. RSA, ECC
Algorithme de Chiffrement symétrique
Algorithme de Chiltrement asymétrique
2- Dans la cryptographic asymétrique chaque entité possède une paire de clés (public et
privé).
a. Expliquez la différence entre ces deux clés ?
b. Quelle clé à utiliser pour chiffrer un message destiné à une entité X ? Qui peut lire ce
message?
c. Quelle clé à utiliser pour signer un message destiné à l'entité X ? Qui peut vérifier la
signature du message?
Exercice N°5 (2,5 points)
1- Donner les noms des techniques d'attaque de déni de service (DoS: Denial of Service)
dans : (0.75 points)
a. un réseau local Ethernet.
b. un réseau sans fil.
c. un serveur web.
2- Les employés d'une entreprise. après avoir ouvert leur session et effectuer quelques
taches quotidiennes (lecture du courrier, navigation web, etc), de nombreux employés
ont remonté au SOC un incident] Il s'agit d'un message apparaissant sur leurs écrans
d'ordinateur indiquant que les fichiers de l'utilisateur sont cryptés. Une demande de
rançon est exigée pour restauration. (0.5 points)
a. Quel est le type du malware à priori?
b. Quelle est la procédure à suivre suite à la déclaration de l'incident?
3- Décrire l'attaque de web spoofing. (0.5 points)
4- Quels sont les étapes d'une cyberattaque ? (0.75 point)
Exercice N°6 (2.5 points)
Vous devez établir l'architecture du réseau d'une petite entreprise. Proposer une architecture
réseau sécurisée en justifiant l'emplacement des éléments ci-dessous. A cet effet, vous
pourrez ajouter les éléments réseaux nécessaires (Firewall, DMZ, ...) et créer autant de réseau
cela vous semble nécessaire.
que
.
.
Un serveur web public qui utilise une base de données, sachant que les employés d
l'entreprise travaillent sur la base de données. Où doit-on placer la base de données
le serveur web dans notre réseau ?
Un serveur DNS qui est utilisé par une grande proportion d'applications et de service
Un censeur mandataire HTTP (proxy).

— صفحة 7 —
المنانانان
مره ي عللو اي الشرية
المدة 4 ساعات
مباراة توظيف مصدسي الدولة من الدرجة الأولى
خصص : مجال الأمن المعلومياتي
تاريخ 10 فبرام 2019
المعامل: 4
اختبار يتعلق بالتخصص المطلوب أو بالمهام أو بالوظائف المطلوب
المادة الثانية
شغلها.
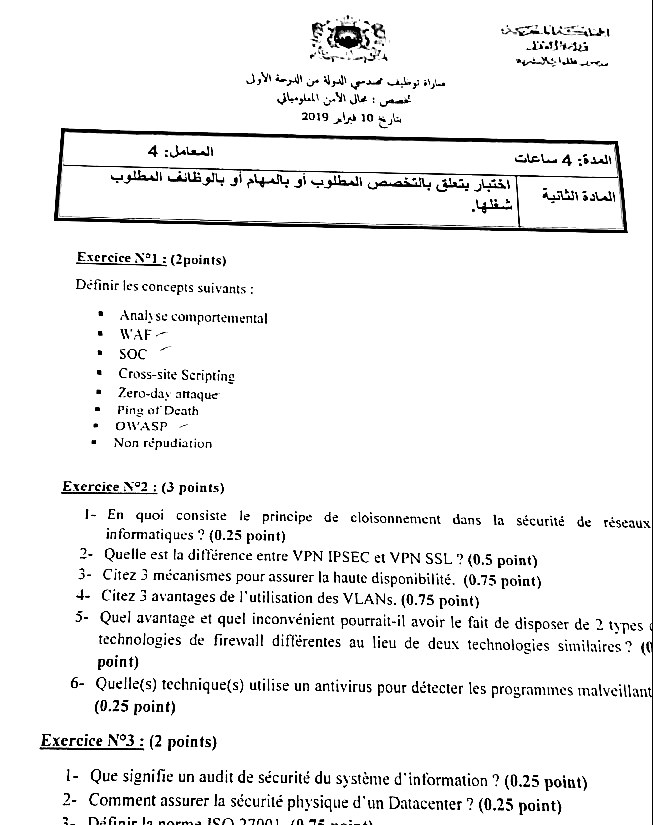
Exercice N°1: (2 points)
Définir les concepts suivants :
.
Analyse comportemental
.
WAF-
.
SOC
.
Cross-site Scripting
Zero-day attaque
.
.
Ping of Death
.
OWASP
.
Non repudiation
Exercice N°2: (3 points)
1- En quoi consiste le principe de cloisonnement dans la sécurité de réseaux
informatiques? (0.25 point)
2- Quelle est la différence entre VPN IPSEC et VPN SSL? (0.5 point)
3- Citez 3 mécanismes pour assurer la haute disponibilité. (0.75 point)
4- Citez 3 avantages de l'utilisation des VLANs. (0.75 point)
5- Quel avantage et quel inconvénient pourrait-il avoir le fait de disposer de 2 types
technologies de firewall différentes au lieu de deux technologies similaires? (
point)
6- Quelle(s) technique(s) utilise un antivirus pour détecter les programmes malveillant
(0.25 point)
Exercice N93 : (2 points)
1- Que signifie un audit de sécurité du système d'information? (0.25 point)
2- Comment assurer la sécurité physique d'un Datacenter ? (0.25 point)
3. Définir la norma ISO 27001 70

— صفحة 8 —
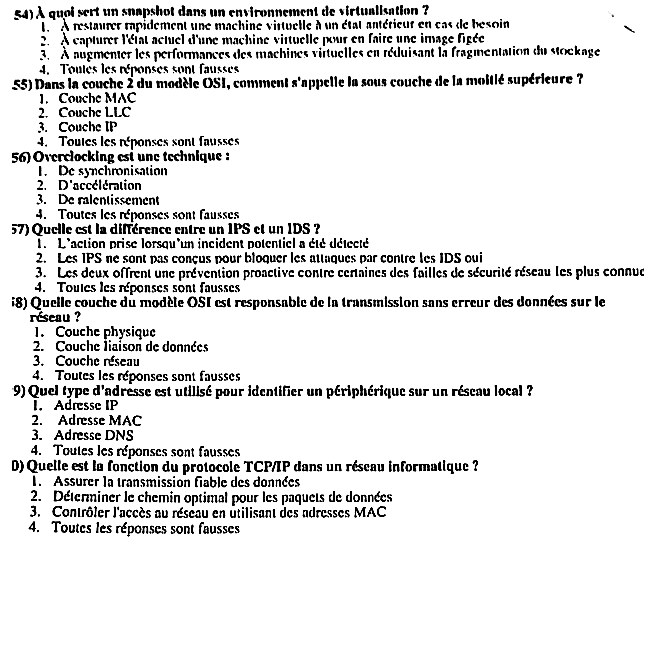
54) A quoi sert un snapshot dans un environnement de virtualisation?
1. A restaurer rapidement une machine virtuelle à un étal antérieur en cas de besoin
2. A capturer l'état actuel d'une machine virtuelle pour en faire une image figée
3. A augmenter les performances des machines virtuelles en réduisant la fragmentation du stockage
4. Toutes les réponses sont fausses
55) Dans la couche 2 du modèle OSI, comment s'appelle la sous couche de la moitié supérieure?
1. Couche MAC
2. Couche LLC
3. Couche IP
4. Toutes les réponses sont fausses
56) Overclocking est une technique:
1. De synchronisation
2. D'accélération
3. De ralentissement
4. Toutes les réponses sont fausses
57) Quelle est la différence entre un IPS et un IDS?
1. L'action prise lorsqu'un incident potentiel a été détecté
2. Les IPS ne sont pas conçus pour bloquer les attaques par contre les IDS oui
3. Les deux offrent une prévention proactive contre centaines des failles de sécurité réseau les plus connuc
4. Toutes les réponses sont fausses
¡8) Quelle couche du modèle OSI est responsable de la transmission sans erreur des données sur le
réseau ?
1. Couche physique
2. Couche liaison de données
3. Couche réseau
4. Toutes les réponses sont fausses
9) Quel type d'adresse est utilisé pour identifier un périphérique sur un réseau local?
I. Adresse IP
2. Adresse MAC
3. Adresse DNS
4. Toutes les réponses sont fausses
D) Quelle est la fonction du protocole TCP/IP dans un réseau informatique ?
1. Assurer la transmission fiable des données
2. Déterminer le chemin optimal pour les paquets de données
3. Contrôler l'accès au réseau en utilisant des adresses MAC
4. Toutes les réponses sont fausses
Correction proposée
Il s'agit d'une correction proposée, rédigée par l'équipe wadifa-info pour vous aider à comprendre la méthode — ce n'est pas un corrigé officiel de l'administration organisatrice.
Ce modèle réunit des épreuves de spécialité du concours des ingénieurs d'État de 1er grade du Ministère de la Justice. Le scan mélange plusieurs épreuves distinctes : la deuxième matière de l'option systèmes et réseaux du 15 avril 2018 (4 h, coefficient 4), les deux matières de l'option sécurité informatique du 10 février 2019 (matière 1 : sujet général en arabe, 2 h, coefficient 2 ; matière 2 : épreuve technique, 4 h, coefficient 4), et quelques questions d'un QCM d'une autre session. Les pages sont dans le désordre et l'annexe 2 (plan d'adressage) manque. L'épreuve est mixte : questions de cours, analyse de règles de pare-feu et étude d'architecture. Voici une correction méthodologique proposée.
💡 Avant de commencer : avec 4 heures et un coefficient 4, répartissez le temps sur le barème, pas sur la difficulté ressentie. Les définitions valent des points immédiats : deux lignes, définition puis exemple. Les exercices de pare-feu se traitent ligne par ligne — on applique la première règle qui correspond exactement, sans interprétation. Gardez 30 minutes pour l'architecture, où l'on note la justification du placement de chaque composant.
Systèmes et réseaux (2018), Exercice 1 : réseaux et routage
- Mémoires d'un routeur : ROM (bootstrap, POST) ; Flash (image IOS) ; NVRAM (startup-config) ; RAM (running-config, table de routage, cache ARP, tampons — perdue au redémarrage).
- Familles de protocoles de routage dynamique : vecteur de distance (RIP, IGRP), état de liens (OSPF, IS-IS), hybride (EIGRP) ; transversalement, IGP interne au système autonome contre BGP (vecteur de chemin) entre systèmes autonomes.
- Normes IEEE : 802.1Q marquage des trames VLAN et trunking ; 802.1X contrôle d'accès par port, authentification EAP contre un RADIUS ; 802.15 réseaux personnels sans fil (802.15.1 Bluetooth, 802.15.4 base de Zigbee) ; 802.1D pontage et Spanning Tree ; 802.1p priorisation et classes de service (QoS de niveau 2, via les 3 bits de priorité de l'étiquette 802.1Q).
- Trois premiers sous-réseaux : l'adresse est abîmée par l'OCR (« 1000.0/20 ») ; il s'agit très vraisemblablement de 10.0.0.0/20. Masque 255.255.240.0, pas de 16 dans le 3e octet, 212 − 2 = 4 094 hôtes par sous-réseau.
Appliquez la même mécanique (pas = 256 − dernière valeur non nulle du masque) à l'adresse de votre sujet.Sous-réseau 1re valide Dernière valide Broadcast 10.0.0.0/20 10.0.0.1 10.0.15.254 10.0.15.255 10.0.16.0/20 10.0.16.1 10.0.31.254 10.0.31.255 10.0.32.0/20 10.0.32.1 10.0.47.254 10.0.47.255 - ARP : résout une adresse IP en adresse MAC dans un même domaine de diffusion (requête en broadcast, réponse en unicast, mise en cache).
- Convergence : état où tous les routeurs partagent une vision cohérente et stable de la topologie après un changement. Le temps de convergence est un critère de choix : quelques secondes pour OSPF et EIGRP, plusieurs minutes pour RIP.
- La notion de PORT : identifiant sur 16 bits désignant l'application dans une machine ; associé à l'adresse IP il forme un socket et permet le multiplexage. FTP = 21, SSH = 22, Telnet = 23, DNS = 53.
- Architecture AAA : Authentication (vérifier l'identité), Authorization (définir les droits), Accounting (tracer l'usage pour l'audit). Mise en œuvre par RADIUS (UDP, chiffre le seul mot de passe) ou TACACS+ (TCP, chiffre tout le paquet, sépare les trois fonctions), couplés à 802.1X ou à un annuaire.
- Distance administrative : indice de confiance dans la source d'une route ; la plus faible l'emporte. EIGRP interne = 90, OSPF = 110, RIP = 120 (connecté = 0, statique = 1).
Exercice 2 : virtualisation et cloud
- Virtualisation : faire fonctionner sur une machine physique plusieurs systèmes isolés en abstrayant les ressources matérielles. Avantages : meilleur taux d'utilisation du matériel, coûts réduits, isolation, déploiement rapide par modèles, instantanés, migration à chaud, haute disponibilité. Trois solutions : VMware vSphere/ESXi, Microsoft Hyper-V, KVM (Proxmox).
- L'outil permettant à une machine physique d'exécuter plusieurs VM est l'hyperviseur : type 1 (bare-metal : ESXi, Hyper-V, KVM) ou type 2 (hébergé : VirtualBox, VMware Workstation).
- Modèles de service : IaaS (serveurs, stockage, réseau) ; PaaS (plateforme d'exécution : OS, middleware, base de données) ; SaaS (application prête à l'emploi).
- Modèles de déploiement : privé (dédié à une organisation, contrôle et conformité) ; public (mutualisé, facturé à l'usage, élastique) ; hybride (données sensibles en privé, pics absorbés en public).
Exercice 3 : stockage et sauvegarde
- NAS : stockage autonome sur le réseau IP, partageant des fichiers via NFS ou SMB/CIFS ; simple et économique. SAN : réseau de stockage dédié présentant des volumes en mode bloc (Fibre Channel, FCoE, iSCSI), sur lesquels le serveur pose son propre système de fichiers. Différence : NAS = niveau fichier sur le réseau de données ; SAN = niveau bloc, réseau séparé, performances et latence maîtrisées — indispensable aux bases de données, à la virtualisation et aux clusters.
- Sauvegarde, archivage, backup : « sauvegarde » et « backup » sont synonymes — une copie de sécurité destinée à restaurer des données perdues. L'archivage conserve à long terme des données inactives à des fins légales : elles sont sorties de la production, alors qu'une sauvegarde en est le double.
- Politique de sauvegarde et reprise : définir RPO et RTO par application ; classer les données par criticité ; combiner sauvegarde complète hebdomadaire et incrémentale ou différentielle quotidienne ; règle 3-2-1 (3 copies, 2 supports, 1 hors site) avec une copie immuable ou hors ligne contre les rançongiciels ; chiffrer les supports ; tester les restaurations ; documenter un PRA/PCA.
- iSCSI : commandes SCSI encapsulées dans TCP/IP (bloc sur Ethernet). LUN : volume logique découpé dans la baie et présenté à un serveur. HBA : carte reliant le serveur au réseau de stockage.
- RAID 0 : bandes sans redondance, performances maximales, aucune tolérance de panne. RAID 1 : miroir, tolère un disque, capacité utile 50 %. RAID 5 : bandes avec parité répartie, minimum 3 disques, capacité utile (n−1)/n, tolère un disque, pénalité d'écriture.
Sécurité informatique (2019), matière 1 : sujet général en arabe
Le sujet demande d'analyser et de discuter l'idée que l'intrusion dans les systèmes d'information menace la sécurité des États, qui y consacrent des moyens matériels et humains considérables. La copie doit être rédigée en arabe. Plan attendu : introduction (cybercriminalité et cyberdéfense, problématique, annonce du plan) ; axe 1 — ampleur et formes de la menace (espionnage, sabotage d'infrastructures critiques, rançongiciels, atteinte aux données personnelles, caractère transnational) ; axe 2 — les réponses juridiques, institutionnelles et techniques : au Maroc la loi 07-03 sur les atteintes aux systèmes de traitement automatisé des données, la loi 09-08 et la CNDP, la loi 05-20 sur la cybersécurité, la DGSSI et le maCERT, la formation des magistrats, la coopération internationale ; axe 3 — les limites : course technologique, pénurie de compétences, facteur humain, équilibre entre sécurité et libertés ; conclusion ouverte. N'inventez aucune statistique : citez les textes.
Matière 2, Exercice 1 : définitions (2 points)
- Analyse comportementale : détection fondée non sur des signatures connues mais sur l'écart à un comportement de référence ; elle repère des menaces inédites, au prix de faux positifs.
- WAF : pare-feu applicatif devant un serveur web, analysant le trafic HTTP/HTTPS et bloquant les attaques applicatives (injection SQL, XSS, inclusion de fichiers), là où un pare-feu réseau ne voit que des ports.
- SOC : centre opérationnel de sécurité — équipe et plateau technique qui supervisent en continu les événements (SIEM, sondes), détectent, qualifient et traitent les incidents.
- XSS : injection de script malveillant dans une page consultée par d'autres utilisateurs (vol de cookies de session, redirection, défiguration) ; variantes réfléchi, stocké, DOM. Parade : validation des entrées, encodage des sorties, en-tête CSP.
- Attaque zero-day : exploitation d'une vulnérabilité inconnue de l'éditeur, sans correctif — d'où l'inefficacité des défenses par signature.
- Ping of Death : déni de service par paquet ICMP fragmenté dont le réassemblage dépasse 65 535 octets, provoquant un débordement de tampon et le plantage de la pile réseau.
- OWASP : organisation publiant des référentiels ouverts de sécurité applicative, dont l'OWASP Top 10 des risques web.
- Non-répudiation : garantie qu'un auteur ne peut nier avoir émis un message ou agi ; elle repose sur la signature électronique, l'horodatage et la journalisation probante. Quatrième pilier à côté de confidentialité, intégrité et disponibilité.
Exercice 2 : architecture et bonnes pratiques (3 points)
- 1. Cloisonnement : découper le SI en zones de sensibilité homogène (DMZ, bureautique, serveurs, administration) séparées par des dispositifs de filtrage, pour qu'une compromission ne se propage pas. Il limite la surface d'attaque et les déplacements latéraux.
- 2. VPN IPsec / VPN SSL : IPsec travaille en couche 3, chiffre tout le trafic IP, exige un client dédié et la configuration des deux extrémités — solution site à site. SSL/TLS travaille en couche applicative, s'utilise depuis un navigateur, traverse NAT et pare-feu (port 443) — solution du nomadisme et de l'accès granulaire.
- 3. Trois mécanismes de haute disponibilité : redondance matérielle et de liens (alimentations doubles, RAID, agrégation, double attachement opérateur) ; cluster avec bascule automatique (failover, VRRP/HSRP) ; répartition de charge — plus la réplication vers un site de secours.
- 4. Trois avantages des VLAN : segmentation logique sans recâblage ; réduction des domaines de diffusion ; isolation de sécurité, avec filtrage inter-VLAN par ACL.
- 5. Deux technologies de pare-feu différentes : avantage — défense en profondeur hétérogène, une vulnérabilité propre à un constructeur ne compromet pas les deux barrières. Inconvénients — coût doublé, deux compétences à maintenir, cohérence des politiques et corrélation des journaux plus difficiles.
- 6. Détection par un antivirus : signatures, analyse heuristique, analyse comportementale, bac à sable, contrôle d'intégrité, réputation dans le cloud et apprentissage automatique.
Exercice 3 : audit, sécurité physique et normes (2 points)
- 1. Audit de sécurité du SI : évaluation méthodique et indépendante au regard d'un référentiel (politique interne, ISO 27001/27002, directive nationale) : audit organisationnel, audit technique, tests de vulnérabilité, éventuellement test d'intrusion, puis rapport d'écarts et plan d'action hiérarchisé.
- 2. Sécurité physique d'un datacenter : contrôle d'accès à plusieurs niveaux (badge, biométrie, sas), vidéosurveillance, journalisation des entrées, cloisonnement des salles et des baies, alimentation redondée (double arrivée, onduleurs, groupe électrogène), climatisation redondante, extinction par gaz inerte, détection de fuite d'eau, site protégé des risques naturels.
- 3. ISO/IEC 27001 : norme certifiable définissant les exigences d'un SMSI fondé sur l'analyse des risques et le cycle Plan-Do-Check-Act ; mesures détaillées dans l'ISO 27002, à distinguer de l'ISO 27005 (risques) et de l'ISO 22301 (continuité).
Exercice 4 : cryptographie (3 points)
- 1. Classement : chiffrement symétrique (clé secrète unique) : AES, DES ; chiffrement asymétrique (bi-clé) : RSA, ECC.
- 2.a. Les deux clés forment un couple lié : la clé publique est diffusée et sert à chiffrer ou à vérifier une signature, la clé privée reste secrète et sert à déchiffrer ou à signer ; retrouver la privée à partir de la publique doit être calculatoirement impossible.
- 2.b. Pour chiffrer un message destiné à X : la clé publique de X ; seul X, détenteur de la clé privée, peut le lire. En pratique on chiffre une clé de session avec RSA puis le message avec AES (chiffrement hybride).
- 2.c. Pour signer, l'émetteur utilise sa propre clé privée (sur l'empreinte du message produite par une fonction de hachage). Quiconque dispose de la clé publique de l'émetteur peut vérifier — X, mais aussi tout tiers. C'est ce qui fonde authenticité, intégrité et non-répudiation.
Exercice 5 : attaques et réponse à incident (2,5 points)
- 1.a. DoS sur un LAN Ethernet : MAC flooding (saturation de la table CAM), ARP spoofing, attaques sur le Spanning Tree, tempête de diffusion, DHCP starvation.
- 1.b. Sur un réseau sans fil : désauthentification en masse, brouillage radio, point d'accès pirate ou jumeau maléfique, attaques WPS, inondation de requêtes d'association.
- 1.c. Sur un serveur web : SYN flood, HTTP flood, Slowloris, attaques distribuées par amplification DNS ou NTP.
- 2.a. Type de malware : un rançongiciel (ransomware) — chiffrement des fichiers et demande de rançon.
- 2.b. Procédure : (1) isoler immédiatement les postes du réseau ; (2) qualifier l'incident au SOC et déclencher la cellule de crise ; (3) préserver les preuves (images disque et mémoire, journaux) ; (4) identifier le vecteur d'entrée, le patient zéro et la souche, diffuser les indicateurs de compromission ; (5) ne pas payer la rançon ; (6) notifier la hiérarchie, la DGSSI/maCERT et, pour des données personnelles, la CNDP ; (7) reconstruire à partir d'images saines et restaurer depuis des sauvegardes hors ligne vérifiées ; (8) corriger les vulnérabilités, réinitialiser les comptes à privilèges ; (9) retour d'expérience et sensibilisation.
- 3. Web spoofing : faire croire à la victime qu'elle consulte un site légitime alors qu'elle interagit avec une copie contrôlée par l'attaquant : domaine ressemblant (typosquatting, homographes), empoisonnement DNS, lien de hameçonnage, parfois certificat TLS valide sur le faux domaine. Objectif : identifiants, codes à usage unique, données bancaires. Parades : vérification du domaine et du certificat, DNSSEC, HSTS, authentification multifacteur.
- 4. Étapes d'une cyberattaque (cyber kill chain) : reconnaissance → armement → livraison → exploitation → installation et persistance → commande et contrôle → actions sur l'objectif (élévation de privilèges, déplacement latéral, exfiltration, chiffrement), puis effacement des traces.
Exercice 6 : architecture réseau sécurisée (2,5 points)
Un pare-feu multi-interfaces (ou deux pare-feu en cascade de constructeurs différents) délimite au minimum trois zones — Internet, DMZ, réseau interne — plus un segment serveurs et un segment d'administration.
- Serveur web public : en DMZ, seul le 443 (et 80 en redirection) ouvert depuis Internet, précédé d'un WAF et d'un reverse proxy.
- Base de données : jamais en DMZ, mais dans un réseau serveurs interne dédié ; le pare-feu n'autorise qu'un flux unique DMZ → base (adresse du serveur web, port de la base, compte à privilèges minimaux) et un flux distinct pour les postes internes. La compromission du serveur exposé ne donne alors pas accès aux données.
- Serveur DNS : architecture split — un DNS externe/autoritaire en DMZ ne publiant que les enregistrements publics, un DNS interne/récursif côté serveurs. Un serveur unique ouvert à tous ferait fuiter l'information interne et servirait aux attaques par amplification.
- Proxy HTTP : en coupure entre le réseau interne et Internet ; les postes n'ont aucun accès direct sortant (filtrage d'URL, antivirus, cache, journalisation).
- Passerelle SMTP : en DMZ, unique point de contact avec l'extérieur ; elle relaie vers la messagerie interne après filtrage antispam et antivirus, sans relais ouvert.
- En complément : IDS/IPS, journalisation vers un SIEM, VLAN d'administration hors bande, sauvegardes isolées, politique de mises à jour.
Exercice 7 : pare-feu et politique de filtrage (5 points)
Les règles sont examinées en entrée, dans l'ordre croissant ; la première dont tous les paramètres correspondent exactement est appliquée. Les règles 10, 11 et 12 sont les blocages par défaut de chaque interface.
1. Politique des règles 1, 2 et 5 (0,75 pt)
- Règle 1 : tout client d'Internet (interface externe 214.215.44.1) accède au serveur web 10.8.8.10 en HTTP — publication du site.
- Règle 2 : toute source Internet joint le serveur de messagerie 10.8.8.100 en POP3 et SMTP : courrier entrant et relève des boîtes à distance.
- Règle 5 : le poste interne 172.16.50.20 joint n'importe quelle destination en HTTP, HTTPS et DNS : navigation et résolution de noms.
2. Règle appliquée et décision (1 pt)
| Paquet | Règle | Décision | Justification |
|---|---|---|---|
| 1 : 212.217.52.103 → 10.8.8.100, tcp/995 | 11 | Refusé | 995 = POP3S, ni POP3 (110) ni SMTP (25) : la règle 2 ne correspond pas, le paquet descend au blocage de l'interface externe. |
| 2 : 172.16.50.20 → nom de domaine externe, tcp/53 | 5 | Accepté | Source, interface et service (DNS) correspondent, la destination est « any ». |
| 3 : 172.16.50.20 → 10.8.8.10, tcp/80 | 5 | Accepté | Les règles 3 et 4 ne correspondent pas (source .10, RDP) ; la règle 5 couvre HTTP vers toute destination. |
| 4 : 212.217.52.103 → 10.8.8.100, udp/53 | 11 | Refusé | La règle 2 n'autorise que POP3 et SMTP vers ce serveur ; aucune règle n'autorise DNS depuis l'extérieur. |
💡 Le piège du paquet 1 est le port : si l'objet « POP3 » du pare-feu incluait POP3S, la décision s'inverserait. Écrivez explicitement votre hypothèse — ici 995 ≠ 110.
3. Utilité et types du NAT (0,5 pt)
- Utilité : économiser les adresses IPv4 publiques, masquer le plan d'adressage privé, publier vers Internet des serveurs en adressage privé (10.8.8.10 et 10.8.8.100).
- Types : NAT statique (1:1, pour publier un serveur), NAT dynamique (pool), PAT / NAT overload (plusieurs machines derrière une adresse publique, différenciées par le port source) ; selon le sens, SNAT en sortie, DNAT en entrée.
4. Renforcer la sécurité des applications web (0,5 pt)
WAF et reverse proxy devant les serveurs ; HTTPS avec TLS à jour, HSTS et cookies sécurisés ; correctifs des CMS et bibliothèques ; durcissement des configurations ; moindre privilège pour les comptes applicatifs et de base de données ; validation des entrées et encodage des sorties (OWASP Top 10) ; authentification forte sur les interfaces d'administration, joignables seulement depuis le réseau d'administration ; tests de vulnérabilité réguliers ; journalisation vers un SIEM.
5 et 6. Tables de routage de F2 et F3, règles de filtrage (1,5 pt)
L'annexe 2 (plan d'adressage) est absente du scan et le schéma de l'annexe 1 est illisible : les adresses d'interface ne peuvent pas être certifiées. Méthode et forme attendues, à compléter avec les adresses de votre sujet.
- Table de routage : une ligne par réseau directement connecté (destination, interface de sortie, passerelle vide) ; puis les réseaux distants (destination, interface vers le voisin, adresse du voisin comme passerelle) ; enfin la route par défaut 0.0.0.0/0 vers l'équipement amont menant à Internet — le pare-feu frontal pour F2, le routeur du site distant pour F3.
- Accès des administrateurs : des règles nominatives — source = le poste d'administration, destination = le serveur visé, service = le seul protocole nécessaire (SQL pour le DBA, RDP pour l'administrateur système vers les serveurs d'application et de base de données), action = autorisé ; plus une règle autorisant HTTP/HTTPS vers Internet pour les correctifs, restreinte aux dépôts de l'éditeur ou passant par le proxy. Tout le reste tombe sous le refus final.
- Site distant vers l'application 10.7.7.10 en tcp/8080 via VPN : une route vers 10.7.7.0/x par l'interface du tunnel VPN ; puis une règle unique — source = réseau des utilisateurs distants, destination = 10.7.7.10, service = tcp/8080, interface d'entrée = tunnel, action = autorisé — suivie du refus par défaut. Vérifier que les sélecteurs IPsec correspondent exactement à ce flux.
7. Le NGFW et le trafic malveillant sur le port 22 (0,75 pt)
Non, ce trafic ne sera pas autorisé. Un NGFW identifie un flux par l'application réellement transportée (inspection en profondeur, App-ID) et non par son numéro de port. La règle autorise l'application SSH de l'ordinateur 3 vers l'ordinateur 1 ; l'application malveillante utilise le port 22 mais son protocole n'est pas SSH : elle ne correspond à aucune règle et tombe sous le refus implicite final. Corollaire : un vrai flux SSH déplacé sur le port 8443 serait tout de même reconnu comme SSH.
QCM d'une autre épreuve (questions 54 à 60)
- 54. Rôle d'un snapshot : capturer l'état d'une VM à un instant donné pour pouvoir y revenir. Les propositions 1 (restaurer un état antérieur) et 2 (image figée) décrivent toutes deux le mécanisme ; si une seule réponse est attendue, cochez 1. La 3 est fausse : un instantané dégrade les performances.
- 55. Sous-couche supérieure de la couche 2 : 2) la couche LLC (802.2), qui s'interface avec la couche réseau ; la sous-couche MAC est la moitié inférieure.
- 56. L'overclocking : 2) une technique d'accélération — fréquence d'horloge portée au-delà de la valeur nominale, au prix de l'échauffement et de l'instabilité.
- 57. Différence IPS / IDS : 1) l'action prise lorsqu'un incident est détecté : l'IDS est passif et alerte, l'IPS est en coupure et bloque. La proposition 2 inverse les rôles.
- 58. Transmission sans erreur sur le réseau : 2) la couche liaison de données, qui détecte les erreurs du lien (CRC de trame) et contrôle l'accès au support ; la couche physique ne transporte que des bits.
- 59. Adresse identifiant un périphérique sur un réseau local : 2) l'adresse MAC, identifiant physique de 48 bits utilisé pour la commutation de niveau 2 ; l'adresse IP est logique.
- 60. Fonction de TCP/IP : 1) assurer la transmission fiable des données (séquencement, accusés de réception, retransmission par TCP). La proposition 2 décrit les protocoles de routage, la 3 relève de la couche 2.
💡 Ce qu'il faut réviser pour ce concours : pour l'option systèmes et réseaux, le socle CCNA (modèles OSI/TCP-IP, adressage et VLSM, VLAN et 802.1Q, STP, routage statique et dynamique avec les distances administratives, NAT, ACL, DHCP, DNS, ports usuels), la virtualisation, le stockage (NAS, SAN, RAID, iSCSI) et les politiques de sauvegarde (RPO/RTO, règle 3-2-1). Pour l'option sécurité, ajoutez la cryptographie (symétrique, asymétrique, hachage, signature, PKI), le triptyque confidentialité-intégrité-disponibilité plus la non-répudiation, l'architecture en zones (DMZ, cloisonnement, proxy, WAF, IDS/IPS), les VPN IPsec et SSL, la chaîne d'attaque et la réponse à incident, l'OWASP Top 10, l'ISO 27001 et le cadre juridique marocain (lois 07-03, 09-08 et CNDP, 05-20, DGSSI et maCERT). Travaillez surtout les tables de filtrage : elles reviennent chaque session, pèsent lourd au barème et ne demandent que de la rigueur.
Questions fréquentes sur ce sujet
Ce sujet est-il téléchargeable gratuitement ?
Le corrigé est-il inclus ?
Quel organisme et quel grade concerne ce sujet ?
De quelle session s'agit-il et dans quelle langue ?
Où trouver d'autres sujets du même concours ?
Vous préparez ce concours ?
Modèles similaires
Organisme : Ministère de la Justice · 15 avril 2018 — Copie issue de : archive publique de modèles de concours — document archivé tel que reçu ; l'avis officiel du concours fait foi.
}Citer cette page
Journaliste, blogueur, enseignant : copiez la référence ci-dessous et mettez un lien vers cette page.
Adresse permanente : https://www.wadifa-info.com/fr/modele-concours/747/modele-de-concours-ingenieurs-d-etat-ministere-de-la-justice-2018
