

Modèle de concours de recrutement des rédacteurs judiciaires de 3e grade — Ministère de la Justice — Réseaux et systèmes informatiques — session du 07/04/2019
⬇️ Télécharger le PDF Adresse permanente : wadifa-info.com/fr/modele-concours/648
En bref
Ce document est une ancienne épreuve écrite du concours de Rédacteurs judiciaires — 3e grade organisé par Ministère de la Justice (2019), publiée sur Wadifa Info en consultation et téléchargement PDF gratuits, avec une correction proposée.
- Organisme
- Ministère de la Justice
- Grade
- Rédacteurs judiciaires — 3e grade
- Spécialité
- Réseaux et systèmes informatiques
- Année
- 2019
- Pages
- 2
- Langue des questions
- français
- Correction
- correction proposée disponible sur cette page
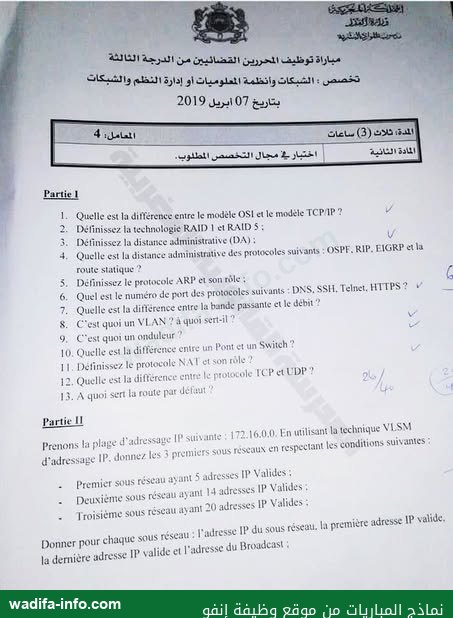
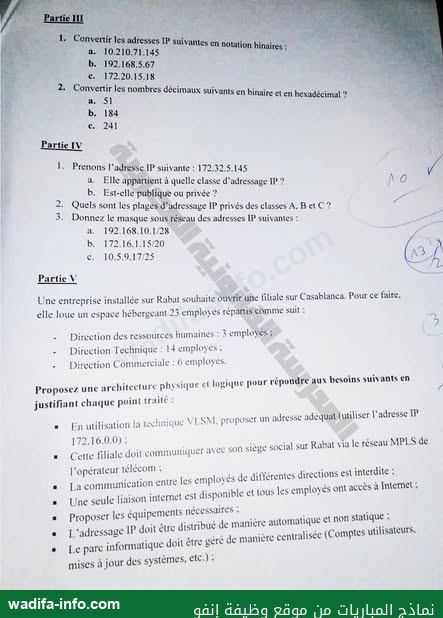
📝 Texte des questions (extrait automatiquement des pages scannées)
Ce texte est extrait automatiquement des images de l'épreuve et peut contenir des erreurs de lecture — les images ci-dessus font foi.
— صفحة 1 —
ولاية الكندر
تكوين القوات البشرية
مباراة توظيف المحررين القضائيين من الدرجة الثالثة
تخصص : الشبكات وأنظمة المعلوميات أو إدارة النظم والشبكات
بتاريخ 07 ابريل 2019
المدة ثلاث (3) ساعات
المعامل: 4
المادة الثانية
اختبار في مجال التخصص المطلوب
Partie 1
1. Quelle est la différence entre le modèle OSI et le modèle TCP/IP?
2. Définissez la technologie RAID 1 et RAID 5;
3. Définissez la distance administrative (DA):
4. Quelle est la distance administrative des protocoles suivants : OSPF. RIP. EIGRP et la
route statique?
5. Définissez le protocole ARP et son rôle :
6. Quel est le numéro de port des protocoles suivants : DNS, SSH, Telnet, HTTPS?
7. Quelle est la différence entre la bande passante et le débit?
8. C'est quoi un VLAN? à quoi sert-il?
9. C'est quoi un onduleur ?
10. Quelle est la différence entre un Pont et un Switch?
11. Définissez le protocole NAT et son rôle ?
12. Quelle est la différence entre le protocole TCP et UDP?
13. A quoi sert la route par défaut?
Partie II
26/40
Prenons la plage d'adressage IP suivante: 172.16.0.0. En utilisant la technique VLSM
d'adressage IP. donnez les 3 premiers sous réseaux en respectant les conditions suivantes:
Premier sous réseau ayant 5 adresses IP Valides;
Deuxième sous réseau ayant 14 adresses IP Valides:
Troisième sous réseau ayant 20 adresses IP Valides:
Donner pour chaque sous réseau : l'adresse IP du sous réseau. la première adresse IP valide.
la dernière adresse IP valide et l'adresse du Broadcast:
نماذج المباريات من موقع وظيفة إنفو
wadifa-info.com

— صفحة 2 —
Partie III
1. Convertir les adresses IP suivantes en notation binaires:
a. 10.210.71.145
b. 192.168.5.67
c. 172.20.15.18
2. Convertir les nombres décimaux suivants en binaire et en hexadecimal?
Partie IV
a. 51
b. 184
c. 241
1. Prenons l'adresse IP suivante: 172.32.5.145
a. Elle appartient à quelle classe d'adressage IP?
b. Est-elle publique ou privée ?
2. Quels sont les plages d'adressage IP privés des classes A, B et C?
Partie V
a. 192.168.10.1/28
b. 172.16.1.15/20
c. 10.5.9.17/25
10
Une entreprise installée sur Rabat souhaite ouvrir une filiale sur Casablanca. Pour ce faire,
elle loue un espace hébergeant 23 employés répartis comme suit:
Direction des ressources humaines: 3 employés ;
Direction Technique: 14 employés;
Direction Commerciale: 6 employés.
Proposez une architecture physique et logique pour répondre aux besoins suivants en
justifiant chaque point traité:
.
.
En utilisation la technique VLSM, proposer un adresse adequat futiliser l'adresse IP
172.16.0.0);
Cette filiale doit communiquer avec son siège social sur Rabat via le réseau MPLS de
l'opérateur télécom :
La communication entre les employés de différentes directions est interdite :
Une seule liaison internet est disponible et tous les employés ont accès à Internet:
Proposer les équipements nécessaires:
L'adressage IP doit être distribué de manière automatique et non statique:
Le parc informatique doit être géré de manière centralisée (Comptes utilisateurs.
mises à jour des systèmes, etc.):
(3)
wadifa-info.com
نماذج المباريات من موقع وظيفة إنفو
Correction proposée
Il s'agit d'une correction proposée, rédigée par l'équipe wadifa-info pour vous aider à comprendre la méthode — ce n'est pas un corrigé officiel de l'administration organisatrice.
Il s'agit du concours de recrutement des rédacteurs judiciaires de 3e grade du Ministère de la Justice, spécialité réseaux et systèmes informatiques / administration des systèmes et réseaux, épreuve du 7 avril 2019 (deuxième matière, épreuve de spécialité), d'une durée de 3 heures et de coefficient 4. L'épreuve est mixte : une partie de questions de cours courtes, puis quatre parties d'exercices d'adressage IP (VLSM, conversions, classes et plages privées) et enfin une étude de cas d'architecture réseau. Voici une correction méthodologique proposée.
💡 Avant de commencer : commencez par la Partie 1 — treize questions de cours qui se rédigent en deux lignes chacune et qui constituent les points les plus sûrs de l'épreuve, en 40 minutes environ. Passez ensuite aux exercices d'adressage, qui demandent du calme et du brouillon organisé : en VLSM, la règle d'or est de traiter les sous-réseaux du plus grand au plus petit et de vérifier à chaque étape que l'adresse de sous-réseau est un multiple de la taille du bloc. Gardez la dernière heure pour l'étude de cas de la Partie V, où l'on note autant la justification de chaque choix que la solution elle-même. Écrivez toutes les étapes : la notation est partielle.
Partie 1 — questions de cours
- 1. Différence entre le modèle OSI et le modèle TCP/IP : OSI est un modèle de référence théorique à 7 couches (physique, liaison, réseau, transport, session, présentation, application) ; TCP/IP est un modèle pratique à 4 couches (accès réseau, Internet, transport, application), celui sur lequel fonctionne réellement Internet. TCP/IP fusionne les couches physique et liaison d'une part, session, présentation et application d'autre part. OSI sert à décrire et à enseigner, TCP/IP à implémenter.
- 2. RAID 1 et RAID 5 : RAID 1 = mise en miroir (mirroring) : les mêmes données sont écrites sur deux disques ; minimum 2 disques, tolérance à la panne d'un disque, capacité utile 50 %, excellentes performances en lecture. RAID 5 = agrégation par bandes avec parité répartie (striping + distributed parity) : minimum 3 disques, tolérance à la panne d'un disque, capacité utile (n−1)/n, mais pénalité d'écriture due au calcul de parité et reconstruction longue.
- 3. La distance administrative (DA) : valeur numérique qui traduit le degré de confiance accordé à une source d'information de routage. Lorsqu'un routeur apprend la même destination par deux protocoles différents, il installe dans la table de routage la route dont la DA est la plus faible. À ne pas confondre avec la métrique, qui départage deux routes issues du même protocole.
- 4. Distances administratives (valeurs Cisco) : route statique = 1 ; EIGRP interne = 90 ; OSPF = 110 ; RIP = 120. (Pour mémoire : réseau directement connecté = 0, EIGRP externe = 170, BGP externe = 20 et interne = 200.)
- 5. Le protocole ARP : Address Resolution Protocol. Il assure la résolution d'une adresse IP en adresse MAC au sein d'un même domaine de diffusion : la machine émet une requête ARP en broadcast, la machine concernée répond en unicast, et le couple est conservé dans le cache ARP. Sans ARP, aucune trame Ethernet ne peut être adressée. Il travaille entre les couches 2 et 3.
- 6. Numéros de port : DNS = 53 (UDP principalement, TCP pour les transferts de zone et les grandes réponses), SSH = 22, Telnet = 23, HTTPS = 443.
- 7. Bande passante et débit : la bande passante est la capacité théorique maximale du support (par exemple 1 Gbit/s sur un lien Ethernet) ; le débit (ou débit utile, throughput) est la quantité de données réellement transférée par unité de temps. Le débit est toujours inférieur à la bande passante, du fait des en-têtes de protocole, de la latence, de la congestion, des collisions et des retransmissions.
- 8. Le VLAN : réseau local virtuel, c'est-à-dire un découpage logique d'un commutateur en plusieurs domaines de diffusion indépendants, sans modifier le câblage. Il sert à segmenter le réseau par service ou par usage, à limiter les broadcasts, à isoler les flux pour des raisons de sécurité, et à gagner en souplesse (un utilisateur qui déménage garde son VLAN). Le marquage des trames entre commutateurs est normalisé par IEEE 802.1Q.
- 9. Un onduleur : Uninterruptible Power Supply (UPS). Équipement qui fournit une alimentation électrique de secours à partir de batteries en cas de coupure, et qui filtre et régule le courant (micro-coupures, surtensions, variations de fréquence). Il laisse le temps d'un arrêt propre des serveurs ou assure la continuité jusqu'au démarrage d'un groupe électrogène.
- 10. Différence entre un pont (bridge) et un commutateur (switch) : tous deux sont des équipements de couche 2 qui segmentent les domaines de collision et commutent sur l'adresse MAC. Le pont a peu de ports et commute de façon logicielle ; le commutateur est en pratique un pont multiport qui commute de façon matérielle (ASIC), donc beaucoup plus rapidement, et qui gère VLAN, STP, agrégation de liens et QoS.
- 11. Le protocole NAT : Network Address Translation. Il traduit les adresses IP privées en adresse(s) IP publique(s) (et inversement au retour). Rôle : économiser les adresses IPv4 publiques, masquer la topologie interne (sécurité par obscurité), publier un serveur interne vers Internet. Types : NAT statique (1:1), NAT dynamique (pool) et PAT / NAT overload (plusieurs machines derrière une seule adresse publique, distinguées par le numéro de port).
- 12. Différence entre TCP et UDP : TCP est orienté connexion (three-way handshake), fiable : numérotation, accusés de réception, retransmission, remise en ordre, contrôle de flux et de congestion — utilisé par HTTP, HTTPS, SMTP, FTP, SSH. UDP est sans connexion, non fiable mais léger et rapide, sans contrôle de flux — utilisé par DNS, DHCP, TFTP, SNMP, VoIP et streaming, où la latence compte plus que la perte d'un paquet.
- 13. La route par défaut : route 0.0.0.0/0, appelée gateway of last resort. Elle est utilisée lorsqu'aucune entrée plus spécifique de la table de routage ne correspond à la destination (règle du longest prefix match). Elle permet à un routeur d'extrémité de joindre Internet sans connaître toutes les routes du monde.
Partie II — découpage VLSM à partir de 172.16.0.0
Règle de dimensionnement : un sous-réseau /n offre 2(32−n) − 2 adresses utilisables (on retire l'adresse de réseau et l'adresse de diffusion). En VLSM, on alloue d'abord le besoin le plus grand pour éviter la fragmentation du plan d'adressage.
- Besoin de 20 adresses valides : 24 − 2 = 14 < 20, 25 − 2 = 30 ≥ 20 ⟹ 5 bits d'hôtes ⟹ /27, masque 255.255.255.224, bloc de 32.
- Besoin de 14 adresses valides : 24 − 2 = 14 ≥ 14 ⟹ /28, masque 255.255.255.240, bloc de 16.
- Besoin de 5 adresses valides : 23 − 2 = 6 ≥ 5 ⟹ /29, masque 255.255.255.248, bloc de 8.
| Besoin | Masque | Adresse de sous-réseau | Première adresse valide | Dernière adresse valide | Broadcast |
|---|---|---|---|---|---|
| 20 hôtes | /27 | 172.16.0.0 | 172.16.0.1 | 172.16.0.30 | 172.16.0.31 |
| 14 hôtes | /28 | 172.16.0.32 | 172.16.0.33 | 172.16.0.46 | 172.16.0.47 |
| 5 hôtes | /29 | 172.16.0.48 | 172.16.0.49 | 172.16.0.54 | 172.16.0.55 |
💡 L'énoncé numérote les sous-réseaux dans l'ordre 5, puis 14, puis 20 adresses. Si votre correcteur attend cet ordre littéral, la contrainte d'alignement des blocs donne : 5 hôtes ⟹ /29 sur 172.16.0.0 (valides .1 à .6, broadcast .7) ; 14 hôtes ⟹ /28 sur 172.16.0.16 (valides .17 à .30, broadcast .31, le bloc .8-.15 étant perdu) ; 20 hôtes ⟹ /27 sur 172.16.0.32 (valides .33 à .62, broadcast .63). Précisez en une phrase la convention que vous adoptez : le classement décroissant est la bonne pratique VLSM parce qu'il ne gaspille aucun bloc.
Partie III — conversions
1. Adresses IP en binaire
- 10.210.71.145 = 00001010.11010010.01000111.10010001
Détail du dernier octet : 145 = 128 + 16 + 1 ⟹ 1001 0001. - 192.168.5.67 = 11000000.10101000.00000101.01000011
Détail : 192 = 128 + 64 ; 168 = 128 + 32 + 8 ; 67 = 64 + 2 + 1. - 172.20.15.18 = 10101100.00010100.00001111.00010010
Détail : 172 = 128 + 32 + 8 + 4 ; 20 = 16 + 4 ; 15 = 8 + 4 + 2 + 1 ; 18 = 16 + 2.
2. Décimal vers binaire et hexadécimal
- 51 = 32 + 16 + 2 + 1 = 0011 00112 ; par quartets 0011 = 3 et 0011 = 3 ⟹ 0x33.
- 184 = 128 + 32 + 16 + 8 = 1011 10002 ; 1011 = B et 1000 = 8 ⟹ 0xB8.
- 241 = 128 + 64 + 32 + 16 + 1 = 1111 00012 ; 1111 = F et 0001 = 1 ⟹ 0xF1.
💡 Méthode la plus rapide en examen : décomposez sur les poids 128-64-32-16-8-4-2-1, puis regroupez les bits par quartets de 4 pour lire directement l'hexadécimal, sans repasser par des divisions successives.
Partie IV — classes et plages privées
- 1.a. 172.32.5.145 appartient à quelle classe ? Le premier octet vaut 172, compris entre 128 et 191 ⟹ classe B (masque par défaut 255.255.0.0, soit /16).
- 1.b. Publique ou privée ? Publique. La plage privée de la classe B s'arrête à 172.31.255.255 ; 172.32.x.x est donc en dehors. C'est le piège classique de l'exercice : beaucoup de candidats répondent « privée » parce qu'ils voient 172.
- 2. Plages d'adressage privées (RFC 1918) :
classe A : 10.0.0.0 – 10.255.255.255 (10.0.0.0/8) ;
classe B : 172.16.0.0 – 172.31.255.255 (172.16.0.0/12) ;
classe C : 192.168.0.0 – 192.168.255.255 (192.168.0.0/16). - 3. Analyse des trois adresses CIDR proposées :
| Adresse | Masque | Réseau | 1re valide | Dernière valide | Broadcast | Hôtes |
|---|---|---|---|---|---|---|
| 192.168.10.1/28 | 255.255.255.240 | 192.168.10.0 | 192.168.10.1 | 192.168.10.14 | 192.168.10.15 | 14 |
| 172.16.1.15/20 | 255.255.240.0 | 172.16.0.0 | 172.16.0.1 | 172.16.15.254 | 172.16.15.255 | 4 094 |
| 10.5.9.17/25 | 255.255.255.128 | 10.5.9.0 | 10.5.9.1 | 10.5.9.126 | 10.5.9.127 | 126 |
Détail du raisonnement pour 172.16.1.15/20 : /20 laisse 4 bits de sous-réseau dans le 3e octet, donc un pas de 2(8−4) = 16. Les sous-réseaux sont 172.16.0.0, 172.16.16.0, 172.16.32.0… ; l'octet 1 tombe dans le premier bloc [0 – 15], d'où le réseau 172.16.0.0 et le broadcast 172.16.15.255. Nombre d'hôtes : 212 − 2 = 4 094.
Partie V — étude de cas : filiale de Casablanca (23 employés)
1. Plan d'adressage VLSM à partir de 172.16.0.0
Un VLAN par direction, dimensionné du plus grand besoin au plus petit, plus un VLAN d'administration et un lien WAN :
| Entité | Besoin | Préfixe | Réseau | Plage utilisable | Broadcast |
|---|---|---|---|---|---|
| VLAN 20 — Direction Technique | 14 | /27 | 172.16.0.0 | 172.16.0.1 – 172.16.0.30 | 172.16.0.31 |
| VLAN 30 — Direction Commerciale | 6 | /28 | 172.16.0.32 | 172.16.0.33 – 172.16.0.46 | 172.16.0.47 |
| VLAN 10 — Ressources Humaines | 3 | /29 | 172.16.0.48 | 172.16.0.49 – 172.16.0.54 | 172.16.0.55 |
| VLAN 99 — Administration | ≤ 6 | /29 | 172.16.0.56 | 172.16.0.57 – 172.16.0.62 | 172.16.0.63 |
| Lien WAN vers le routeur opérateur | 2 | /30 | 172.16.0.64 | 172.16.0.65 – 172.16.0.66 | 172.16.0.67 |
Justification : la Direction Technique compte 14 postes ; un /28 offrirait exactement 14 adresses utilisables, sans aucune marge pour une imprimante, un point d'accès ou un nouvel arrivant. Un /27 (30 hôtes) est le choix professionnel. Même raisonnement pour la Direction Commerciale (6 employés en /28 plutôt qu'en /29 saturé). Mentionner explicitement cette marge de croissance rapporte des points.
2. Architecture physique et équipements
- Un routeur CE (Customer Edge) raccordé au réseau MPLS de l'opérateur pour le lien avec le siège de Rabat : le MPLS fournit un VPN de niveau 3 avec qualité de service, sans avoir à chiffrer un tunnel sur Internet. Prévoir une seconde interface pour l'accès Internet unique, ou un routeur d'accès distinct.
- Un commutateur de niveau 3 (ou un niveau 2 administrable + le routeur en « router-on-a-stick » avec sous-interfaces 802.1Q) pour porter les VLAN, avec au moins 24 ports et de la PoE si l'on déploie des téléphones IP ou des bornes Wi-Fi.
- Un pare-feu / UTM en coupure entre le réseau local, le lien MPLS et l'accès Internet : il porte les règles d'isolation inter-VLAN, le filtrage sortant, le NAT et le proxy.
- Un serveur (physique ou virtualisé) hébergeant le contrôleur de domaine Active Directory, le DNS interne, le DHCP, les stratégies de groupe (GPO) et le service de mises à jour (WSUS) — c'est la réponse à l'exigence de gestion centralisée du parc.
- Onduleur (UPS), baie de brassage, panneaux de brassage, câblage catégorie 6, points d'accès Wi-Fi, et sauvegarde (NAS local + externalisation vers le siège via le MPLS).
3. Réponse aux contraintes de l'énoncé
- Communication interdite entre directions : on ne configure aucun routage inter-VLAN entre VLAN 10, 20 et 30, ou bien on active le routage et on applique des listes de contrôle d'accès (ACL) qui interdisent explicitement tout flux d'un VLAN vers les sous-réseaux des deux autres, tout en autorisant les flux vers la passerelle Internet et vers le siège. Une ACL par interface, en entrée, avec un deny ip vers les autres VLAN placé avant les règles d'autorisation générale : l'ordre des règles est déterminant.
- Accès Internet pour tous via une seule liaison : une route par défaut vers le pare-feu, du PAT (surcharge d'une seule adresse publique) et, de préférence, un proxy HTTP/HTTPS avec filtrage d'URL et journalisation.
- Adressage automatique : serveur DHCP centralisé avec une étendue par VLAN ; sur le commutateur de niveau 3, configurer ip helper-address pour relayer les requêtes DHCP (diffusions) vers le serveur. Réserver des baux statiques (réservations par adresse MAC) pour les imprimantes, les serveurs et les équipements réseau, qui gardent une adresse fixe hors plage DHCP.
- Gestion centralisée du parc : intégration de tous les postes au domaine Active Directory (comptes utilisateurs uniques, ouverture de session, stratégies de sécurité), déploiement des correctifs par WSUS, antivirus administré par console centrale, et outil d'inventaire type GLPI.
- Sécurité complémentaire à citer : VLAN d'administration séparé pour les interfaces de gestion des équipements, mots de passe et SSH (jamais Telnet) sur les équipements, port-security sur les ports d'accès, journalisation centralisée (syslog) et sauvegarde des configurations.
💡 Ce qu'il faut réviser pour ce concours : l'épreuve « systèmes et réseaux » du Ministère de la Justice revient chaque session sur le même socle : modèles OSI et TCP/IP couche par couche, protocoles et numéros de port à connaître par cœur (20/21 FTP, 22 SSH, 23 Telnet, 25 SMTP, 53 DNS, 67/68 DHCP, 80 HTTP, 110 POP3, 143 IMAP, 161 SNMP, 389 LDAP, 443 HTTPS, 3389 RDP), ARP, DNS, DHCP, NAT/PAT, VLAN et 802.1Q, STP, routage statique et dynamique (RIP, OSPF, EIGRP) avec leurs distances administratives, subnetting et VLSM à faire et refaire jusqu'à l'automatisme, conversions binaire/décimal/hexadécimal, niveaux de RAID, virtualisation, sauvegarde (règle 3-2-1, RPO/RTO), Active Directory et sécurité de base (pare-feu, ACL, VPN). Entraînez-vous chronomètre en main sur les découpages VLSM : c'est la partie où l'on gagne ou perd l'épreuve.
Questions fréquentes sur ce sujet
Ce sujet est-il téléchargeable gratuitement ?
Le corrigé est-il inclus ?
Quel organisme et quel grade concerne ce sujet ?
De quelle session s'agit-il et dans quelle langue ?
Où trouver d'autres sujets du même concours ?
Vous préparez ce concours ?
Modèles similaires
Organisme : Ministère de la Justice · 07/04/2019 — Copie issue de : partagé par les candidats sur les forums — document archivé tel que reçu ; l'avis officiel du concours fait foi.
}Citer cette page
Journaliste, blogueur, enseignant : copiez la référence ci-dessous et mettez un lien vers cette page.
Adresse permanente : https://www.wadifa-info.com/fr/modele-concours/648/modele-de-concours-redacteurs-judiciaires-3e-grade-ministere-de-la-justice-modele-8
