
نموذج مباراة توظيف متصرفين من الدرجة الثالثة - جامعة القاضي عياض - مراكش - المعلوميات 2023
باختصار
هذا نموذج امتحان كتابي سابق لمباراة متصرفين من الدرجة الثالثة لدى جامعة القاضي عياض - مراكش (05 نونبر 2023)، منشور على وظيفة إنفو للاطلاع والتحميل المجاني بصيغة PDF مع تصحيح مقترح.
- الجهة المنظمة
- جامعة القاضي عياض - مراكش
- الدرجة
- متصرفين من الدرجة الثالثة
- التخصص
- المعلوميات
- الدورة
- 05 نونبر 2023
- عدد الصفحات
- 3
- لغة الأسئلة
- الفرنسية
- التصحيح
- تصحيح مقترح متوفر في هذه الصفحة
📝 نص أسئلة النموذج (مستخرج آلياً من الصفحات الممسوحة)
استُخرج هذا النص آلياً من صور الامتحان وقد يحتوي على أخطاء في القراءة — الصور أعلاه هي المرجع.
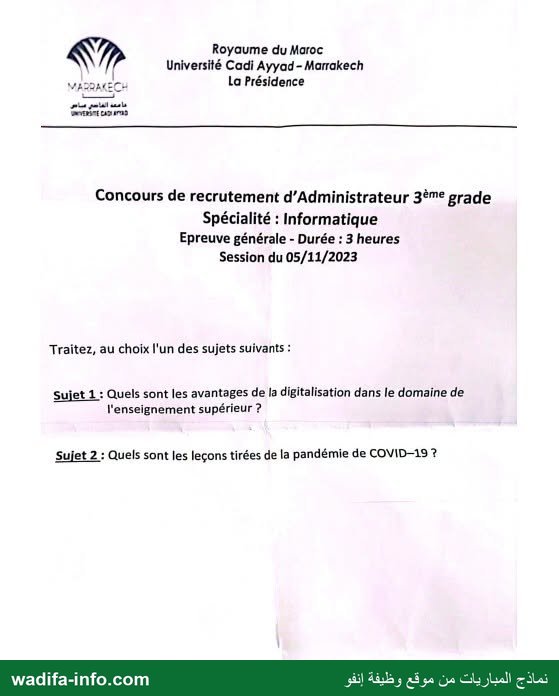
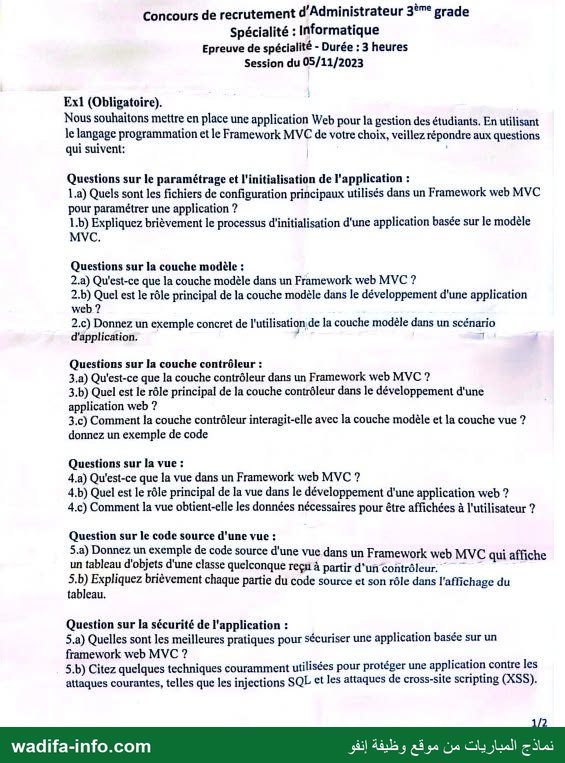
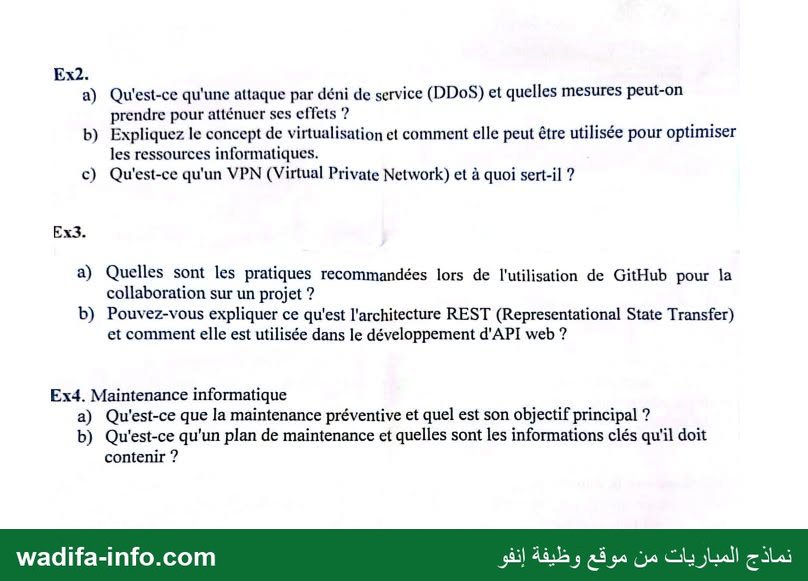
— صفحة 1 — Royaume du Maroc Université Cadi Ayyad- Marrakech La Présidence Concours de recrutement d’Administrateur 3ème grade Spécialité : Informatique Epreuve générale - Durée : 3 heures Session du 05/11/2023 Traitez, au choix l'un des sujets suivants : Sujet 1 : Quels sont les avantages de la digitalisation dans le domaine de l'enseignement supérieur ? Sujet 2 : Quels sont les leçons tirées de la pandémie de COVID-19 ? — صفحة 2 — Concours de recrutement d'Administrateur 3°" grade Spécialité : Informatique Epreuve de spécialité - Durée : 3 heures Session du 05/11/2023 Exl (Obligatoire). Nous souhaitons mettre en place une application Web pour la gestion des étudiants. En utilisant le langage programmation et le Framework MVC de votre choix, veillez répondre aux questions qui suivent: : Questions sur le paramétrage et l'initialisation de l'application : 1.a) Quels sont les fichiers de configuration principaux utilisés dans un Framework web MVC pour paramétrer une application ? L.b) Expliquez brièvement le processus d'initialisation d'une application basée sur le modèle MVC. Questions sur la couche modèle : 2.a) Qu'est-ce que la couche modèle dans un Framework web MVC ? 2.b) Quel est le rôle principal de la couche modèle dans le développement d'une application web? 2.c) Donnez un exemple concret de l'utilisation de la couche modèle dans un scénario d'application. i 7 Questions sur la couche contrôleur : 3.0) Qu'est-ce que la couche contrôleur dans un Framework web MVC ? 3.b) Quel est le rôle principal de la couche contrôleur dans le développement d'une application web ? 3.c) Comment la couche contrôleur interagit-elle avec la couche modèle et la couche vue ? donnez un exemple de code Questions sur la vue : 4.a) Qu'est-ce que la vue dans un Framework web MVC ? 4.b) Quel est le rôle principal de la vue dans le développement d'une application web ? 4.c) Comment la vue obtient-elle les données nécessaires pour être affichées à l'utilisateur ? Question sur le code source d'une vue : 5.a) Donnez un exemple de code source d'une vue dans un Framework web MVC qui affiche un tableau d'objets d'une classe quelconque reçu à partir d'un ‘contrôleur. 5.b) Expliquez brièvement chaque partie du code source et son rôle dans l'affichage du tableau. Question sur la sécurité de l'application : 5.8( Quelles sont les meilleures pratiques pour sécuriser une application basée sur un framework web MVC ? TA 5.b) Citez quelques techniques couramment utilisées pour protéger une application contre les attaques courantes, telles que les injections SQL et les attaques de cross-site scripting (XSS). — صفحة 3 — Ex2. a) Qu'est-ce qu'une attaque par déni de service (DDoS) et quelles mesures peut-on prendre pour atténuer ses effets ? b) Expliquez le concept de virtualisation et comment elle peut être utilisée pour optimiser les ressources informatiques. c) Qu'est-ce qu'un VPN (Virtual Private Network) et à quoi sert-il ? Ex3. a) Quelles sont les pratiques recommandées lors de l'utilisation de GitHub pour la collaboration sur un projet ? b) Pouvez-vous expliquer ce qu'est l'architecture REST (Representational State Transfer) et comment elle est utilisée dans le développement d'API web ? Ex4. Maintenance informatique a) Qu'est-ce que la maintenance préventive et quel est son objectif principal ? b) Qu'est-ce qu'un plan de maintenance et quelles sont les informations clés qu'il doit contenir ? نماذج المباريات من موقع وظيفة إنفو wadifa-info.com
✅ التصحيح المقترح
هذا تصحيح مقترح من إعداد فريق wadifa-info لمساعدتك على فهم منهجية الإجابة — وليس تصحيحاً رسمياً صادراً عن الإدارة المنظِّمة. أسئلة هذا الامتحان محررة بالفرنسية، لذلك التصحيح محرر بالفرنسية أيضاً.
Ce modèle regroupe les deux épreuves du concours de recrutement d'administrateurs de 3e grade, spécialité informatique — Université Cadi Ayyad, Marrakech, session du 05/11/2023 : une épreuve générale (dissertation, un sujet au choix, 3 heures) et une épreuve de spécialité (questions de cours, 3 heures). Voici une correction proposée.
💡 Épreuve de spécialité : le sujet laisse le choix du langage et du framework. Annoncez votre choix dès la première ligne et gardez-le jusqu'au bout. Les exemples ci-dessous utilisent Laravel (PHP), avec les équivalents Spring MVC et ASP.NET Core MVC quand c'est utile.
Épreuve générale — un sujet au choix
Sujet 1 — Les avantages de la digitalisation dans l'enseignement supérieur
💡 Le sujet demande des avantages : c'est le cœur de la copie. Une courte partie sur les conditions de réussite montre votre recul, mais ne doit pas prendre le dessus.
- Introduction : massification des effectifs, raréfaction des ressources, attentes d'une génération connectée. Problématique : en quoi le numérique améliore-t-il la qualité et l'efficacité de l'université ?
- I. Pour l'étudiant et la pédagogie : accès aux cours à distance et en différé (MOOC, plateformes LMS), enseignement hybride, ressources numériques et bibliothèques en ligne, apprentissage à son rythme, évaluation et retour plus rapides, inclusion des étudiants éloignés ou salariés.
- II. Pour la gestion et la gouvernance : inscriptions et réinscriptions en ligne, dématérialisation des attestations et relevés de notes, gestion des examens et des emplois du temps, tableaux de bord pour piloter les effectifs, les taux de réussite et le budget, moins de papier et de files d'attente.
- III. Pour la recherche et l'ouverture : travail collaboratif à distance, accès aux bases scientifiques, calcul et stockage partagés, mobilité virtuelle et partenariats internationaux.
- Conditions de réussite : infrastructure et connectivité, formation des enseignants et du personnel, lutte contre la fracture numérique, cybersécurité et protection des données personnelles (loi 09-08).
- Conclusion : le numérique est un levier et non une fin : il ne remplace pas l'encadrement pédagogique, il le démultiplie.
Sujet 2 — Les leçons tirées de la pandémie de COVID-19
- Introduction : une crise sanitaire devenue crise économique et sociale, et un test de résilience pour l'État. Problématique : quels enseignements durables en tirer ?
- I. Leçons sanitaires et sociales : importance d'un système de santé public solide et de la souveraineté sanitaire (médicaments, vaccins, équipements), nécessité d'une protection sociale universelle (généralisation de l'AMO), rôle de la solidarité nationale (fonds spécial de gestion de la pandémie, aides directes aux ménages du secteur informel).
- II. Leçons économiques : fragilité des chaînes d'approvisionnement mondiales, intérêt de la production locale et de la substitution aux importations, vulnérabilité des TPE et du secteur informel, rôle de l'État stratège et des mécanismes de garantie.
- III. Leçons numériques et administratives : accélération du télétravail, de l'enseignement à distance et des services publics en ligne ; mise en évidence de la fracture numérique ; besoin d'agilité et de continuité de service dans l'administration.
- Conclusion : anticiper plutôt que subir : plans de continuité d'activité, stocks stratégiques, investissement dans la santé, le numérique et le capital humain.
Épreuve de spécialité
Ex1 (obligatoire) — Application web MVC de gestion des étudiants
1.a) Fichiers de configuration principaux
- Laravel :
.env(connexion à la base, clés, mode debug), dossierconfig/(app.php,database.php,auth.php…),routes/web.php(routes),composer.json(dépendances). - Spring MVC / Spring Boot :
application.propertiesouapplication.yml,pom.xml, classes@Configuration(anciennementweb.xmletdispatcher-servlet.xml). - ASP.NET Core MVC :
appsettings.json,Program.cs, fichier projet.csproj.
1.b) Processus d'initialisation
- Toutes les requêtes passent par un point d'entrée unique (front controller :
public/index.phpen Laravel,DispatcherServleten Spring). - Le framework charge la configuration et l'environnement, puis enregistre les services (conteneur d'injection de dépendances, fournisseurs de services).
- La requête traverse les middlewares (session, authentification, protection CSRF…).
- Le routeur associe l'URL à une action de contrôleur ; le contrôleur sollicite le modèle, puis transmet les données à la vue, qui produit la réponse HTML renvoyée au client.
2) La couche modèle
- 2.a) Définition : la partie qui représente les données et les règles métier de l'application (entités, accès à la base, validations métier), indépendamment de l'affichage.
- 2.b) Rôle : lire et enregistrer les données (souvent via un ORM : Eloquent, JPA/Hibernate, Entity Framework), garantir leur cohérence et centraliser la logique métier, réutilisable par plusieurs contrôleurs et plusieurs vues.
- 2.c) Exemple : un modèle
Etudiantlié à la tableetudiants, avec sa relation versFiliere:
class Etudiant extends Model {
    protected $fillable = ['cne', 'nom', 'prenom', 'email', 'filiere_id'];
    public function filiere() { return $this->belongsTo(Filiere::class); }
}
// usage : Etudiant::where('filiere_id', 3)->orderBy('nom')->get();
3) La couche contrôleur
- 3.a) Définition : le composant qui reçoit la requête de l'utilisateur et orchestre la réponse.
- 3.b) Rôle : lire et valider les paramètres, appeler le modèle, choisir la vue (ou la redirection) et lui transmettre les données. Il ne contient ni SQL ni HTML.
- 3.c) Interaction : contrôleur → modèle (lecture ou écriture des données) → vue (affichage). Exemple :
class EtudiantController extends Controller {
    public function index() {
        $etudiants = Etudiant::with('filiere')->orderBy('nom')->get(); // modèle
        return view('etudiants.index', compact('etudiants'));        // vue
    }
    public function store(Request $request) {
        $data = $request->validate([
            'cne'   => 'required|unique:etudiants',
            'nom'   => 'required|max:100',
            'email' => 'required|email',
        ]);
        Etudiant::create($data);
        return redirect()->route('etudiants.index');
    }
}
4) La vue
- 4.a) Définition : la couche de présentation : les gabarits (Blade, Thymeleaf/JSP, Razor) qui produisent l'interface.
- 4.b) Rôle : afficher les données et les formulaires, sans logique métier ni accès direct à la base.
- 4.c) Obtention des données : le contrôleur les lui passe explicitement (tableau de variables en Laravel, objet
Model/ModelAndViewen Spring,ViewModelouViewBagen ASP.NET). La vue lit ces variables et ne va pas chercher les données elle-même.
5.a) Code source d'une vue affichant un tableau d'objets
{{-- resources/views/etudiants/index.blade.php --}}
@extends('layouts.app')
@section('content')
<h1>Liste des étudiants</h1>
<table>
  <thead>
    <tr><th>CNE</th><th>Nom</th><th>Prénom</th><th>Filière</th></tr>
  </thead>
  <tbody>
  @forelse ($etudiants as $e)
    <tr>
      <td>{{ $e->cne }}</td>
      <td>{{ $e->nom }}</td>
      <td>{{ $e->prenom }}</td>
      <td>{{ $e->filiere->nom }}</td>
    </tr>
  @empty
    <tr><td colspan="4">Aucun étudiant.</td></tr>
  @endforelse
  </tbody>
</table>
@endsection
5.b) Rôle de chaque partie
@extends/@section: la vue hérite d'un gabarit commun (en-tête, menu) et remplit la zonecontent.<thead>: ligne d'en-têtes des colonnes.@forelse … @empty … @endforelse: parcourt la collection$etudiantsreçue du contrôleur et génère une ligne<tr>par objet ; affiche un message si la liste est vide.{{ $e->nom }}: affiche une propriété de l'objet en l'échappant automatiquement (protection contre le XSS).
💡 Le sujet numérote deux fois « 5.a / 5.b » : le second bloc, sur la sécurité, est traité ci-dessous sous le numéro 6.
6.a) Bonnes pratiques de sécurité d'une application MVC
- Valider toutes les entrées côté serveur (règles de validation du framework).
- Authentification solide : mots de passe hachés (bcrypt ou Argon2), sessions sécurisées, verrouillage après plusieurs échecs.
- Contrôle d'accès par rôle (middlewares, policies,
@PreAuthorize) : étudiant, enseignant, administrateur. - HTTPS obligatoire, cookies
HttpOnly,SecureetSameSite. - Ne jamais exposer les secrets ni le mode debug en production (
APP_DEBUG=false). - Compte de base de données avec le minimum de privilèges, dépendances à jour, journalisation et sauvegardes.
6.b) Protection contre les attaques courantes
- Injection SQL : requêtes paramétrées ou préparées, ORM (Eloquent, JPA) ; jamais de concaténation de saisies dans le SQL.
// vulnérable
DB::select("SELECT * FROM etudiants WHERE cne = '" . $cne . "'");
// sûr (paramètre lié)
DB::select("SELECT * FROM etudiants WHERE cne = ?", [$cne]);
- XSS : échappement systématique à l'affichage (
{{ }}en Blade,th:texten Thymeleaf), filtrage du HTML autorisé, en-tête Content-Security-Policy. - CSRF : jeton anti-CSRF dans chaque formulaire (
@csrf). - Autres : limitation du nombre de requêtes (anti force brute), en-têtes de sécurité HTTP, contrôle du type et de la taille des fichiers téléversés.
Ex2 — Réseaux et infrastructure
a) Attaque DDoS et mesures d'atténuation
Un déni de service distribué consiste à saturer un serveur, une application ou un lien réseau avec un très grand volume de requêtes venant de nombreuses machines (souvent un botnet), pour le rendre indisponible aux utilisateurs légitimes.
- Service anti-DDoS ou CDN en amont (filtrage et absorption du trafic).
- Pare-feu, IPS et WAF ; limitation de débit (rate limiting) ; listes noires et filtrage géographique.
- Répartition de charge, redondance et surdimensionnement de la bande passante.
- Supervision du trafic, alertes et plan de réponse coordonné avec le fournisseur d'accès.
b) Virtualisation
La virtualisation fait fonctionner plusieurs systèmes isolés (machines virtuelles) sur un même serveur physique grâce à un hyperviseur (VMware ESXi, Hyper-V, KVM). Elle optimise les ressources par la consolidation des serveurs (meilleur taux d'utilisation du processeur et de la mémoire), l'allocation dynamique des ressources, la réduction des coûts matériels et énergétiques, le déploiement rapide par modèles, les snapshots et la migration à chaud, ce qui facilite aussi la sauvegarde et le plan de reprise d'activité.
c) VPN
Un réseau privé virtuel crée un tunnel chiffré à travers un réseau public (Internet). Il sert à relier des sites distants (VPN site à site) et à permettre aux agents en télétravail ou en déplacement d'accéder au réseau interne (VPN d'accès distant), en garantissant la confidentialité, l'intégrité et l'authentification (IPsec, SSL/TLS, WireGuard).
Ex3 — Développement collaboratif
a) Bonnes pratiques GitHub
- Branche principale protégée ; une branche par fonctionnalité ou correctif.
- Intégration par pull request avec revue de code obligatoire.
- Commits petits et fréquents, avec des messages clairs.
- Fichier
.gitignore; aucun secret (mot de passe, clé) dans le dépôt. - Issues et tableau de projet pour suivre les tâches ; README et documentation à jour.
- Intégration continue (GitHub Actions) : tests et build automatiques ; tags et releases pour les versions.
b) Architecture REST
REST est un style d'architecture pour les services web, fondé sur des ressources identifiées par des URI, manipulées avec les méthodes HTTP. Les échanges sont sans état (chaque requête porte toute l'information nécessaire) et utilisent des représentations, le plus souvent JSON.
GET    /api/etudiants        liste des étudiants
GET    /api/etudiants/15     un étudiant
POST   /api/etudiants        création        (201 Created)
PUT    /api/etudiants/15     modification
DELETE /api/etudiants/15     suppression     (204 No Content)
Dans une API web, REST permet de séparer le client (application web ou mobile) du serveur, d'exploiter les codes de statut HTTP (200, 201, 400, 401, 404, 500…) et de profiter du cache HTTP. L'authentification se fait généralement par jeton (JWT, OAuth2).
Ex4 — Maintenance informatique
a) Maintenance préventive
C'est la maintenance effectuée avant la panne, à intervalles planifiés ou selon l'état du matériel : mises à jour, nettoyage, vérification des sauvegardes, contrôle des disques et des onduleurs, remplacement des pièces d'usure. Son objectif principal est de réduire la probabilité de défaillance et donc les interruptions de service, à l'inverse de la maintenance corrective, qui intervient après la panne.
b) Plan de maintenance
C'est le document qui organise l'ensemble des opérations de maintenance d'un parc informatique. Il doit contenir :
- l'inventaire des équipements et logiciels concernés, avec leur criticité ;
- la nature des opérations (préventive, corrective, évolutive) et les procédures à suivre ;
- la périodicité et le calendrier des interventions ;
- les responsables (équipe interne ou prestataire) et les contrats de maintenance ;
- les ressources nécessaires : pièces de rechange, outils, budget ;
- les délais d'intervention (SLA), le circuit d'escalade et le suivi (fiches d'intervention, historique, indicateurs comme le MTBF et le MTTR).
أسئلة شائعة حول هذا النموذج
هل يمكن تحميل هذا النموذج مجاناً؟
هل يتضمن هذا النموذج التصحيح؟
ما هي الجهة المنظمة والدرجة المعنية بهذا النموذج؟
ما هي دورة هذا الامتحان ولغة أسئلته؟
أين أجد نماذج أخرى لنفس المباراة؟
💬 ناقش هذا النموذج (0)
شارك إجاباتك أو صحّح التصحيح — إذا كان لديك رأي مختلف حول أي نقطة، اكتبه هنا ليستفيد باقي المترشحين.
لا يوجد نقاش بعد — شارك إجابتك أو سؤالك حول هذا النموذج.
⚠️ ممنوع نشر أرقام الهاتف أو الروابط أو أي عرض مقابل مال — تُحذف هذه المشاركات تلقائياً.
هل تحضّر لهذه المباراة؟
نماذج مشابهة قد تهمّك
المصدر: صفحة نماذج المباريات (فيسبوك)