نموذج مباراة توظيف تقنيين من الدرجة الثالثة — وزارة الأوقاف والشؤون الإسلامية — تخصص الأنظمة والشبكات المعلوماتية — 1 أكتوبر 2017
باختصار
هذا نموذج امتحان كتابي سابق لمباراة تقني من الدرجة الثالثة لدى وزارة الأوقاف والشؤون الإسلامية (دورة 1 أكتوبر 2017)، منشور على وظيفة إنفو للاطلاع والتحميل المجاني بصيغة PDF مع تصحيح مقترح.
- الجهة المنظمة
- وزارة الأوقاف والشؤون الإسلامية
- الدرجة
- تقني من الدرجة الثالثة
- التخصص
- الأنظمة والشبكات المعلوماتية
- الدورة
- دورة 1 أكتوبر 2017
- عدد الصفحات
- 3
- لغة الأسئلة
- الفرنسية
- التصحيح
- تصحيح مقترح متوفر في هذه الصفحة
📝 نص أسئلة النموذج (مستخرج آلياً من الصفحات الممسوحة)
استُخرج هذا النص آلياً من صور الامتحان وقد يحتوي على أخطاء في القراءة — الصور أعلاه هي المرجع.
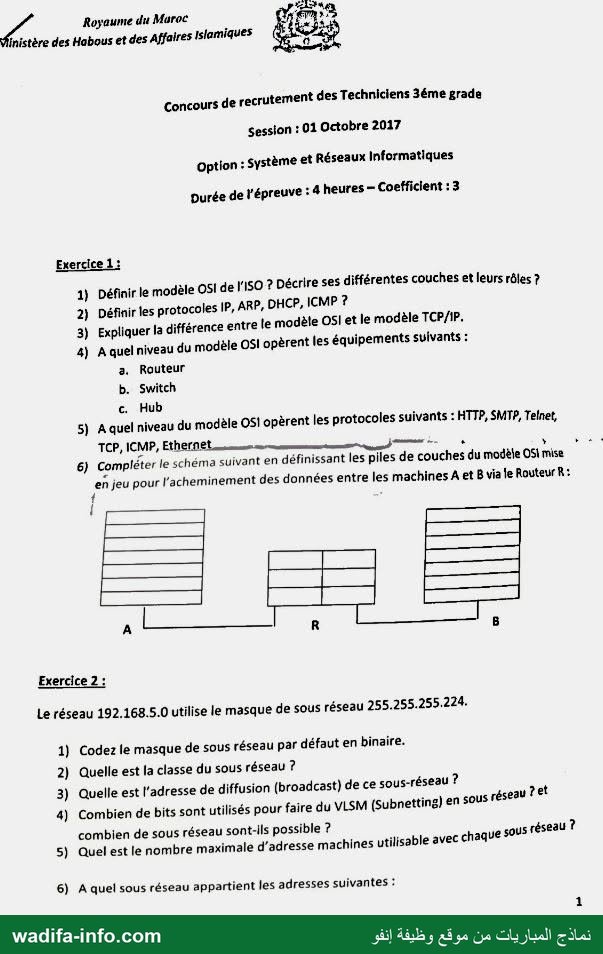
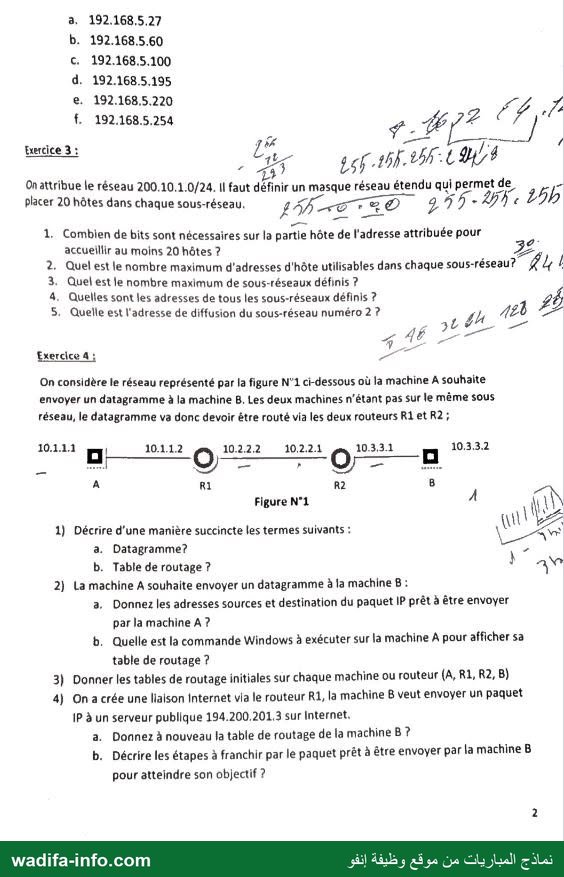
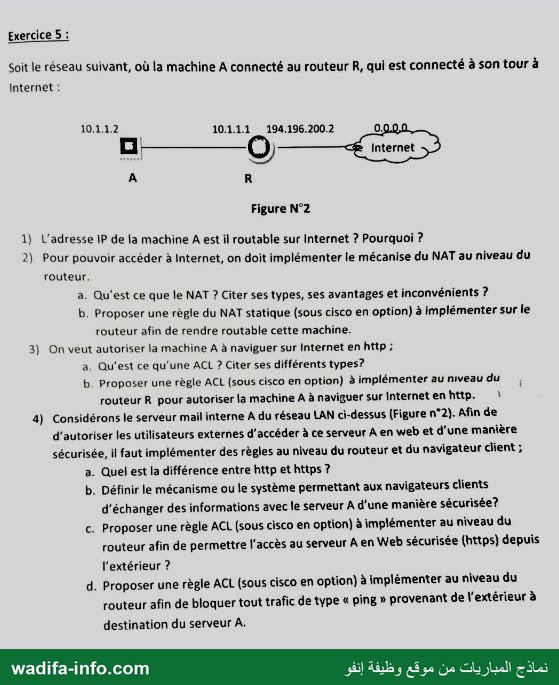
A Royaume du Muroc 1 fnistère des Habous et des Affaires Islamiques 3: 2 Concours de recrutement des Techniciens 36006 grade Session : 01 Octobre 2017 option: Système et Réseaux Informatiques Durée de l'épreuve : 4 heures — Coefficient : 3 Exercice 1: 1} Définir le modèle OsI de l'ISO ? Décrire ses différentes couches et leurs rôles ? 2) Définir les protocoles 1, ARP, DHCP, ICMP ? 3) Expliquer la différence entre le modèle OSl et le modèle TCP/IP. 4) A quel niveau du modèle 051 opèrent les équipements suivants : a. Routeur b. Switch c. Hub 5) A quel niveau du modèle اك opèrent les protocoles suivants : HTTP, SMTP, Telnet, TCP, ICMP, اا د الدزي الببمسستسساءة اتن 6) Compléter le schéma suivant en définissant les piles de couches du modèle 051 mise (ee jeu pour l’acheminement des données entre les machines À et B via le Routeur R: A CE R B Exercice 2 : Le réseau 192.168.5.0 utilise le masque de sous réseau 255.255.255.224. 1) Codez le masque de sous réseau par défaut en binaire. 2) Quelle est la classe du sous réseau ? 3) Quelle est l'adresse de diffusion (broadcast) de ce sous-réseau ? 0 4) Combien de bits sont utilisés pour faire du VLSM (Subnetting) en sous réseau Î € combien de sous réseau sont-ils possible ? eau ? 5) Quel est le nombre maximale d'adresse machines utilisable avec chaque SOUS rés 6) A quel sous réseau appartient les adresses suivantes : wadifa-info.com ue نماذج المباريات من موقع وظيفة إنفو .5ط 0 c. 192.168.5.100 d. 192.168.5.195 e. 192.168,5.220 SJ . 4 ع Hp? 4 2 DL 777 PE sos 7 06 2 / - Cas PARLEZ. A4 On attribue le réseau 200.10.1.0/24. ١١ faut définir un masque réseau étendu qui permet de Placer 20 hôtes dans chaque sous-réseau. Ê Fr © 2 7 1 2 7 € 25b Es كسم 1. Combien de bits sont nécessaires sur la partie hôte de l'adresse attribuée pour | accueillir au moins 20 hôtes ? 3£ 2. Quel est le nombre maximum d'adresses d'hôte utilisables dans chaque sous-réseau? Ê4 / 3. Quel est le nombre maximum de sous-réseaux définis 7 4. Quelles sont les adresses de tous les sous-réseaux définis ? 28 5. Quelle est l'adresse de diffusion du sous-réseau numéro 27 71 21 بح ريا ا 4 2 Le GE Exercice 4 ; سج On considère le réseau représenté par la figure N°1 ci-dessous où la machine A souhaite envoyer un datagramme à la machine 8. Les deux machines n'étant pas sur le même sous réseau, le datagramme va donc devoir être routé via les deux routeurs R1 et R2 ; 10.1.11 1 10.1.1.2 10.2.2.2 10.2.2.1 10.331 10.2 DÉC EE A 1م 82 8 Figure N°1 À ١ (à 1} Décrire d'une manière succincte les termes suivants : il a a. Datagramme? 2 b. Table de routage ? ! 2 2( La machine A souhaite envoyer un datagramme à la machine 8 : a. Donnez les adresses sources et destination du paquet IP prêt à être envoyer par la machine A ? b. Quelle est la commande Windows à exécuter sur la machine À pour afficher sa table de routage ? 3} Donner les tables de routage initiales sur chaque machine ou routeur (A, R1, R2, B) 4) On a crée une liaison internet via le routeur R1, la machine 8 veut envoyer un paquet IP à un serveur publique 194.200.201,3 sur Internet, a. Donnez à nouveau la table de routage de la machine 7 b. Décrire les étapes à franchir par le paquet prêt à être envoyer par la machine B pour atteindre son objectif ? wadifa-info.com نماذج المباريات من موقع وظيفة إنفو Exercice 5 : Soit le réseau suivant, où la machine A connecté au routeur R, qui est connecté à son tour à Internet : 10.112 : 10.1.1.1 194,196.200.2 0.0.0,0 Figure N°2 1) L'adresse IP de la machine A est il routable sur Internet ? Pourquoi ? 2) Pour pouvoir accéder à Internet, on doit implémenter le mécanise du NAT au niveau du routeur, a. Qu'est ce que le NAT ? Citer ses types, ses avantages et inconvénients ? b. Proposer une règle du NAT statique (sous cisco en option) à implémenter sur le routeur afin de rendre routable cette machine. 3} On veut autoriser la machine A à naviguer sur internet en http; a. Qu'est ce qu'une ACL ? Citer ses différents types? b. Proposer une règle ACL (sous cisco en option) à implémenter au niveau du routeur R pour autoriser la machine À à naviguer sur Internet en http. ا : 4) Considérons le serveur mail interne À du réseau LAN ci-dessus (Figure n°2). Afin de d'autoriser les utilisateurs externes d'accéder à ce serveur À en web et d'une manière sécurisée, il faut implémenter des règles au niveau du routeur et du navigateur client ; a. Quel est la différence entre http et https ? b. Définir le mécanisme ou le système permettant aux navigateurs clients d'échanger des informations avec le serveur À d'une manière sécurisée? c. Proposer une règle ACL (sous cisco en option) à implémenter au niveau du routeur afin de permettre l'accès au serveur A en Web sécurisée (https) depuis l'extérieur ? d. Proposer une règle ACL (sous cisco en option) à implémenter au niveau du routeur afin de bloquer tout trafic de type « ping » provenant de l'extérieur à destination du serveur A. نماذج المباريات من موقع وظيفة إنفو wadifa-info.com
✅ التصحيح المقترح
هذا تصحيح مقترح من إعداد فريق wadifa-info لمساعدتك على فهم منهجية الإجابة — وليس تصحيحاً رسمياً صادراً عن الإدارة المنظِّمة. أسئلة هذا الامتحان محررة بالفرنسية، لذلك التصحيح محرر بالفرنسية أيضاً.
Ce modèle est l'épreuve écrite du concours de recrutement des techniciens de 3e grade, option Systèmes et Réseaux Informatiques — Ministère des Habous et des Affaires Islamiques, session du 1er octobre 2017. Durée : 4 heures, coefficient 3. Cinq exercices : modèle OSI et protocoles, sous-réseaux (deux exercices), routage, NAT et ACL sous Cisco. Voici une correction proposée.
Exercice 1 — Modèle OSI et protocoles
1) Le modèle OSI de l'ISO
Modèle de référence en 7 couches qui découpe la communication entre deux systèmes ; chaque couche rend un service à la couche supérieure et utilise celui de la couche inférieure.
| N° | Couche | Rôle | Unité de données |
|---|---|---|---|
| 7 | Application | Interface avec les applications (web, messagerie, transfert de fichiers) | Données |
| 6 | Présentation | Format des données : codage, compression, chiffrement | Données |
| 5 | Session | Ouverture, synchronisation et fermeture des dialogues | Données |
| 4 | Transport | Transport de bout en bout, segmentation, fiabilité, contrôle de flux, ports | Segment |
| 3 | Réseau | Adressage logique (IP) et routage entre réseaux | Paquet |
| 2 | Liaison de données | Adressage physique (MAC), tramage, détection d'erreurs, accès au support | Trame |
| 1 | Physique | Transmission des bits sur le support (signaux, connecteurs, débits) | Bit |
2) Protocoles IP, ARP, DHCP, ICMP
- IP (Internet Protocol, couche 3) : adressage logique et acheminement des paquets entre réseaux, en mode non connecté et sans garantie de livraison.
- ARP (Address Resolution Protocol) : trouve l'adresse MAC correspondant à une adresse IP du réseau local (requête en diffusion, réponse en unicast).
- DHCP (Dynamic Host Configuration Protocol) : attribue automatiquement la configuration IP (adresse, masque, passerelle, DNS, durée de bail) ; échange Discover, Offer, Request, Ack.
- ICMP (Internet Control Message Protocol) : messages de contrôle et d'erreur d'IP (destination inaccessible,
TTL expiré) ; utilisé par
pingettracert.
3) Différence entre OSI et TCP/IP
- OSI : modèle théorique en 7 couches ; TCP/IP : modèle pratique en 4 couches (Accès réseau, Internet, Transport, Application), celui qu'utilise réellement Internet.
- Les couches Application, Présentation et Session d'OSI sont regroupées dans la couche Application de TCP/IP ; les couches Liaison et Physique dans la couche Accès réseau.
- OSI a été défini avant les protocoles ; TCP/IP a été construit autour de protocoles existants (TCP, UDP, IP).
4) Niveau des équipements
a. Routeur : couche 3 (réseau, adresses IP). b. Switch : couche 2 (liaison, adresses MAC). c. Hub : couche 1 (physique, il répète les bits sur tous les ports).
5) Niveau des protocoles
HTTP, SMTP, Telnet : couche 7 ; TCP : couche 4 ; ICMP : couche 3 ; Ethernet : couches 2 et 1 (liaison et physique).
6) Piles de couches entre A et B via le routeur R
| Machine A | Routeur R (interface côté A | interface côté B) | Machine B |
|---|---|---|
| 7 Application | 7 Application | |
| 6 Présentation | 6 Présentation | |
| 5 Session | 5 Session | |
| 4 Transport | 4 Transport | |
| 3 Réseau | 3 Réseau | 3 Réseau | 3 Réseau |
| 2 Liaison | 2 Liaison | 2 Liaison | 2 Liaison |
| 1 Physique | 1 Physique | 1 Physique | 1 Physique |
Le routeur ne remonte que jusqu'à la couche 3 : il lit l'adresse IP de destination, choisit l'interface de sortie et reconstruit une nouvelle trame. Les couches 4 à 7 ne dialoguent qu'entre A et B (de bout en bout).
Exercice 2 — Réseau 192.168.5.0, masque 255.255.255.224
- Masque par défaut (classe C) : 255.255.255.0 =
11111111.11111111.11111111.00000000. Le masque utilisé 255.255.255.224 (/27) s'écrit11111111.11111111.11111111.11100000. - Classe C : le premier octet 192 est compris entre 192 et 223 (bits de tête 110).
- Pour le sous-réseau 192.168.5.0/27 (adresses .0 à .31), l'adresse de diffusion est 192.168.5.31.
- 3 bits empruntés à la partie hôte (224 = 11100000) ⇒ 2³ = 8 sous-réseaux (6 seulement si l'on exclut, selon l'ancienne règle, le premier et le dernier).
- Bits hôtes restants : 5 ⇒ 2⁵ − 2 = 30 adresses de machines par sous-réseau.
- Les sous-réseaux avancent par pas de 32 (256 − 224) :
Adresse Sous-réseau Plage a. 192.168.5.27 192.168.5.0 .0 à .31 b. 192.168.5.60 192.168.5.32 .32 à .63 c. 192.168.5.100 192.168.5.96 .96 à .127 d. 192.168.5.195 192.168.5.192 .192 à .223 e. 192.168.5.220 192.168.5.192 .192 à .223 f. 192.168.5.254 192.168.5.224 .224 à .255
Exercice 3 — Réseau 200.10.1.0/24, 20 hôtes par sous-réseau
- Il faut n bits hôtes tels que 2ⁿ − 2 ≥ 20 : 2⁴ − 2 = 14 ne suffit pas, 2⁵ − 2 = 30 convient ⇒ 5 bits pour la partie hôte. Masque étendu : 255.255.255.224 (/27).
- 30 adresses d'hôtes utilisables par sous-réseau.
- Bits empruntés : 8 − 5 = 3 ⇒ 8 sous-réseaux (6 selon l'ancienne règle 2ⁿ − 2).
- Sous-réseaux : 200.10.1.0, .32, .64, .96, .128, .160, .192, .224 (tous en /27).
- En numérotant à partir de 1 (1er = 200.10.1.0), le sous-réseau n° 2 est 200.10.1.32 : diffusion 200.10.1.63. Si l'on numérote à partir de 0, le n° 2 est 200.10.1.64 : diffusion 200.10.1.95. Précisez la convention retenue sur la copie.
Exercice 4 — Routage entre A et B via R1 et R2
Les masques n'étant pas donnés, on prend /24 (255.255.255.0) pour chaque liaison : 10.1.1.0/24 (A–R1), 10.2.2.0/24 (R1–R2), 10.3.3.0/24 (R2–B). Avec le masque par défaut de classe A (/8), toutes les adresses seraient dans le même réseau, ce qui contredirait l'énoncé.
1) Définitions
- Datagramme : unité de données de la couche réseau (paquet IP), composée d'un en-tête (adresses IP source et destination, TTL, protocole…) et de données ; il est acheminé indépendamment des autres, sans connexion préalable.
- Table de routage : table tenue par chaque hôte ou routeur qui indique, pour chaque réseau de destination (adresse + masque), la passerelle suivante (prochain saut), l'interface de sortie et une métrique.
2) Envoi de A vers B
a. Adresse IP source : 10.1.1.1 ; adresse IP destination : 10.3.3.2. Elles restent les mêmes tout au long du trajet (sans NAT) ; ce sont les adresses MAC qui changent à chaque saut.
b. Commande Windows : route print (ou netstat -r).
3) Tables de routage
| Équipement | Destination | Passerelle / interface | Type |
|---|---|---|---|
| A | 10.1.1.0/24 | interface 10.1.1.1 | directement connecté |
| A | 0.0.0.0/0 | 10.1.1.2 | passerelle par défaut |
| R1 | 10.1.1.0/24 | interface 10.1.1.2 | connecté |
| R1 | 10.2.2.0/24 | interface 10.2.2.2 | connecté |
| R1 | 10.3.3.0/24 | via 10.2.2.1 | route statique à ajouter |
| R2 | 10.2.2.0/24 | interface 10.2.2.1 | connecté |
| R2 | 10.3.3.0/24 | interface 10.3.3.1 | connecté |
| R2 | 10.1.1.0/24 | via 10.2.2.2 | route statique à ajouter |
| B | 10.3.3.0/24 | interface 10.3.3.2 | directement connecté |
| B | 0.0.0.0/0 | 10.3.3.1 | passerelle par défaut |
Au démarrage, chaque routeur ne connaît que ses réseaux directement connectés ; les routes vers le réseau
distant (lignes « à ajouter ») sont configurées de façon statique, par exemple sur R1 :
ip route 10.3.3.0 255.255.255.0 10.2.2.1, ou apprises par un protocole de routage (RIP, OSPF).
4) Accès Internet via R1 ; B envoie un paquet à 194.200.201.3
a. La table de B ne change pas : 10.3.3.0/24 directement connecté et route par défaut 0.0.0.0/0 via 10.3.3.1. Ce sont les routeurs qui changent : R2 reçoit une route par défaut vers 10.2.2.2 (R1), et R1 une route par défaut vers son fournisseur d'accès.
b. Étapes :
- B applique son masque : 194.200.201.3 n'est pas dans 10.3.3.0/24, il envoie donc le paquet à sa passerelle 10.3.3.1 (R2). Il obtient la MAC de R2 par ARP et construit la trame.
- R2 décapsule la trame, consulte sa table : aucune route précise, il utilise la route par défaut vers 10.2.2.2 (R1), décrémente le TTL et réencapsule dans une nouvelle trame.
- R1 applique sa route par défaut vers Internet. Comme 10.3.3.2 est une adresse privée, R1 fait du NAT/PAT : il remplace l'adresse source par son adresse publique et note la correspondance.
- Le paquet traverse les routeurs d'Internet jusqu'au serveur 194.200.201.3.
- La réponse revient à l'adresse publique de R1, qui retraduit vers 10.3.3.2 et la renvoie via R2 jusqu'à B.
Exercice 5 — NAT, ACL et accès sécurisé (Cisco)
Dans les commandes ci-dessous, on suppose que l'interface côté LAN est Fa0/0 (10.1.1.1) et
l'interface côté Internet Fa0/1 (194.196.200.2).
1) La machine A (10.1.1.2) est-elle routable sur Internet ?
Non. 10.1.1.2 appartient à la plage privée 10.0.0.0/8 (RFC 1918). Ces adresses sont réutilisées dans des milliers de réseaux ; les routeurs d'Internet ne les acheminent pas.
2) NAT
a. Le NAT (Network Address Translation) remplace, au passage du routeur, les adresses privées par des adresses publiques (et inversement pour les réponses).
- Types : NAT statique (une adresse privée ↔ une adresse publique fixe) ; NAT dynamique (adresses publiques prises dans un pool) ; PAT / NAT overload (plusieurs machines derrière une seule adresse publique, distinguées par les numéros de port).
- Avantages : économise les adresses IPv4 publiques, masque l'adressage interne, permet de changer de fournisseur sans renuméroter le réseau.
- Inconvénients : casse la connectivité de bout en bout, gêne certains protocoles (IPsec, VoIP/SIP, FTP actif), ajoute du traitement sur le routeur, complique la traçabilité, et un accès entrant exige une règle statique.
b. Règle de NAT statique (on suppose disponible une adresse publique supplémentaire, ici 194.196.200.3) :
R(config)# interface Fa0/0
R(config-if)# ip nat inside
R(config)# interface Fa0/1
R(config-if)# ip nat outside
R(config)# ip nat inside source static 10.1.1.2 194.196.200.3
S'il n'existe qu'une adresse publique, on la partage en PAT :
ip nat inside source list 1 interface Fa0/1 overload avec access-list 1 permit 10.1.1.0 0.0.0.255.
3) ACL
a. Une ACL (Access Control List) est une liste ordonnée de règles permit / deny, appliquée à une interface dans un sens (in / out), qui filtre les paquets ; elle se termine par un deny implicite. Types : standard (numéros 1–99 et 1300–1999, filtre sur l'adresse source uniquement) ; étendue (100–199 et 2000–2699, filtre sur source, destination, protocole et ports) ; nommées (standard ou étendues).
b. Autoriser A à naviguer en HTTP :
R(config)# access-list 110 permit tcp host 10.1.1.2 any eq 80
R(config)# access-list 110 permit udp host 10.1.1.2 any eq 53
R(config)# interface Fa0/0
R(config-if)# ip access-group 110 in
La seconde ligne laisse passer les requêtes DNS, sans lesquelles la navigation par nom de domaine est impossible ; tout autre trafic sortant de A est bloqué par le deny implicite.
4) Serveur A accessible en web sécurisé
a. HTTP transmet en clair sur le port 80 ; HTTPS est HTTP encapsulé dans TLS (anciennement SSL), sur le port 443 : confidentialité (chiffrement), intégrité des données et authentification du serveur par certificat.
b. Le mécanisme est SSL/TLS avec un certificat X.509 délivré par une autorité de certification (PKI). Lors de la poignée de main, le serveur présente son certificat, le navigateur le vérifie, puis les deux parties établissent, grâce à la cryptographie asymétrique, une clé de session symétrique qui chiffre ensuite les échanges.
c. ACL autorisant l'accès HTTPS depuis l'extérieur (appliquée en entrée sur l'interface Internet ; comme les ACL entrantes sont évaluées avant la traduction NAT, on vise l'adresse publique du serveur) :
R(config)# access-list 120 permit tcp any host 194.196.200.3 eq 443
R(config)# access-list 120 permit tcp any any established
R(config)# interface Fa0/1
R(config-if)# ip access-group 120 in
La ligne established laisse revenir les réponses aux connexions TCP ouvertes depuis l'intérieur.
d. Bloquer le ping venant de l'extérieur vers le serveur A. Comme une interface n'accepte qu'une ACL par sens, on place la règle en tête de la même liste :
R(config)# no access-list 120
R(config)# access-list 120 deny icmp any host 194.196.200.3 echo
R(config)# access-list 120 permit tcp any host 194.196.200.3 eq 443
R(config)# access-list 120 permit tcp any any established
R(config)# interface Fa0/1
R(config-if)# ip access-group 120 in
أسئلة شائعة حول هذا النموذج
هل يمكن تحميل هذا النموذج مجاناً؟
هل يتضمن هذا النموذج التصحيح؟
ما هي الجهة المنظمة والدرجة المعنية بهذا النموذج؟
ما هي دورة هذا الامتحان ولغة أسئلته؟
أين أجد نماذج أخرى لنفس المباراة؟
💬 ناقش هذا النموذج (0)
شارك إجاباتك أو صحّح التصحيح — إذا كان لديك رأي مختلف حول أي نقطة، اكتبه هنا ليستفيد باقي المترشحين.
لا يوجد نقاش بعد — شارك إجابتك أو سؤالك حول هذا النموذج.
⚠️ ممنوع نشر أرقام الهاتف أو الروابط أو أي عرض مقابل مال — تُحذف هذه المشاركات تلقائياً.
هل تحضّر لهذه المباراة؟
نماذج مشابهة قد تهمّك
المصدر: صفحة نماذج المباريات (فيسبوك)