
نموذج مباراة توظيف أطر في المعلوميات - الصندوق الوطني للضمان الاجتماعي (CNSS) 2015 - اختبار المهنة (إطار في المعلوميات)
باختصار
هذا نموذج امتحان كتابي سابق لمباراة أطر في المعلوميات لدى الصندوق الوطني للضمان الاجتماعي (CNSS) (session de novembre 2015)، منشور على وظيفة إنفو للاطلاع والتحميل المجاني بصيغة PDF مع تصحيح مقترح.
- الجهة المنظمة
- الصندوق الوطني للضمان الاجتماعي (CNSS)
- الدرجة
- أطر في المعلوميات
- التخصص
- اختبار المهنة (إطار في المعلوميات)
- الدورة
- session de novembre 2015
- عدد الصفحات
- 5
- لغة الأسئلة
- الفرنسية
- التصحيح
- تصحيح مقترح متوفر في هذه الصفحة
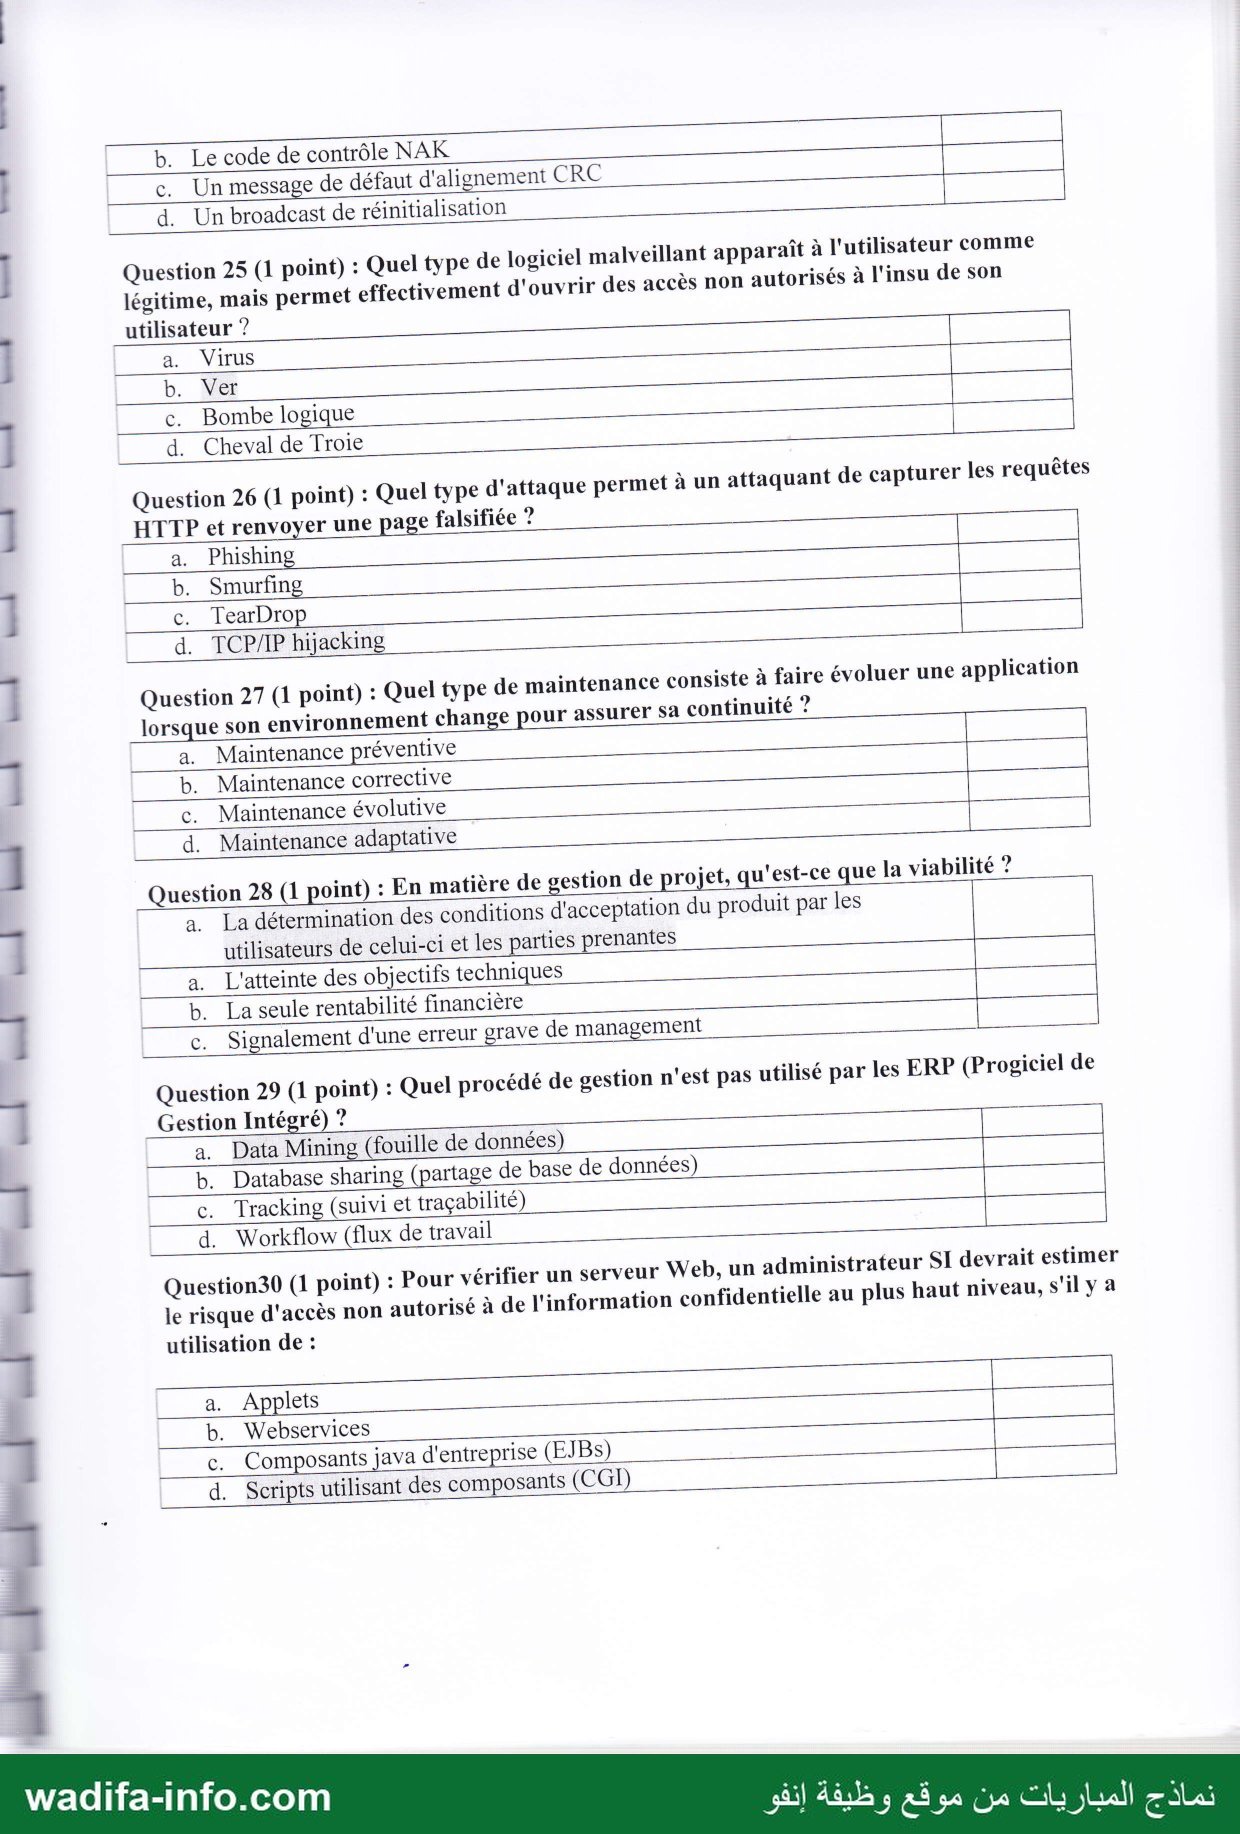
📝 نص أسئلة النموذج (مستخرج آلياً من الصفحات الممسوحة)
استُخرج هذا النص آلياً من صور الامتحان وقد يحتوي على أخطاء في القراءة — الصور أعلاه هي المرجع.
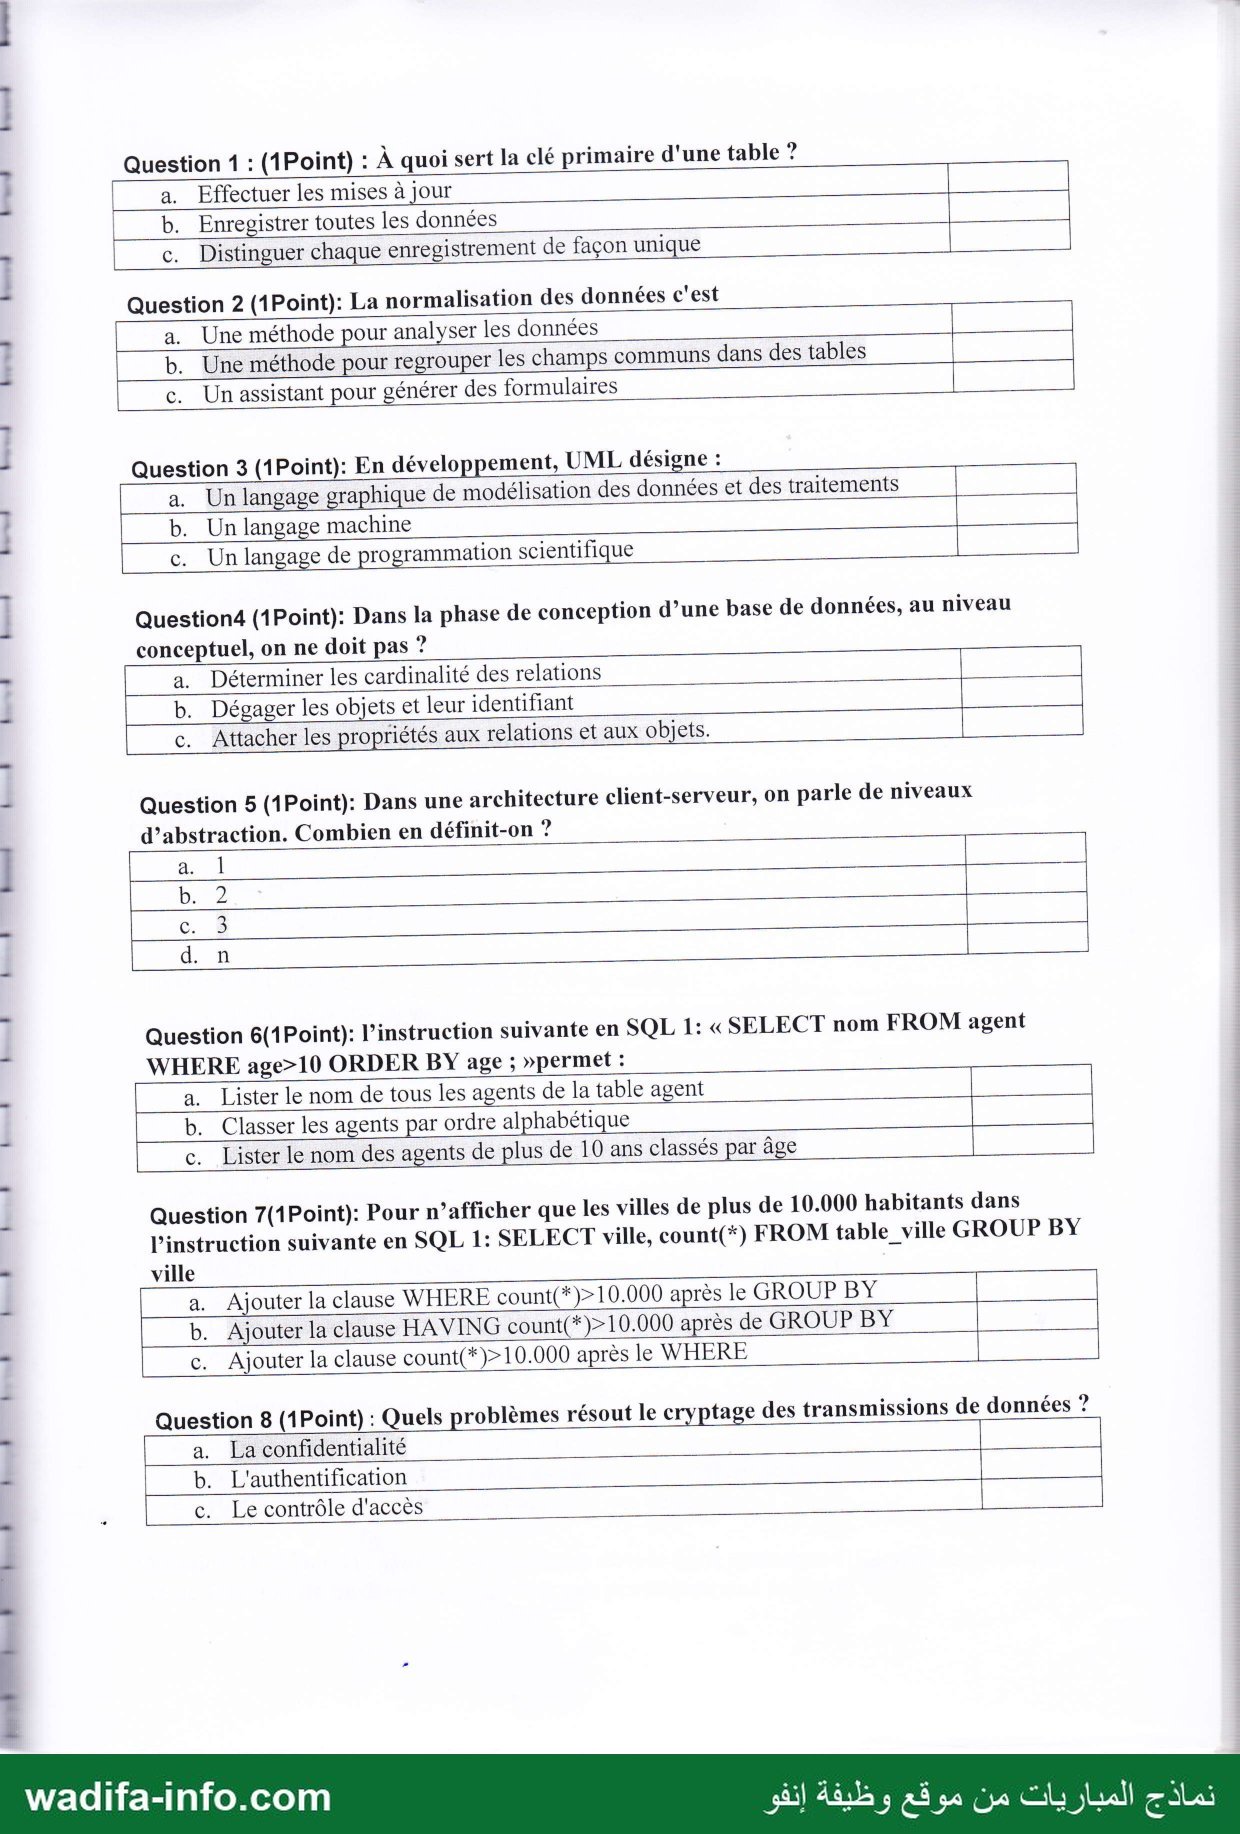
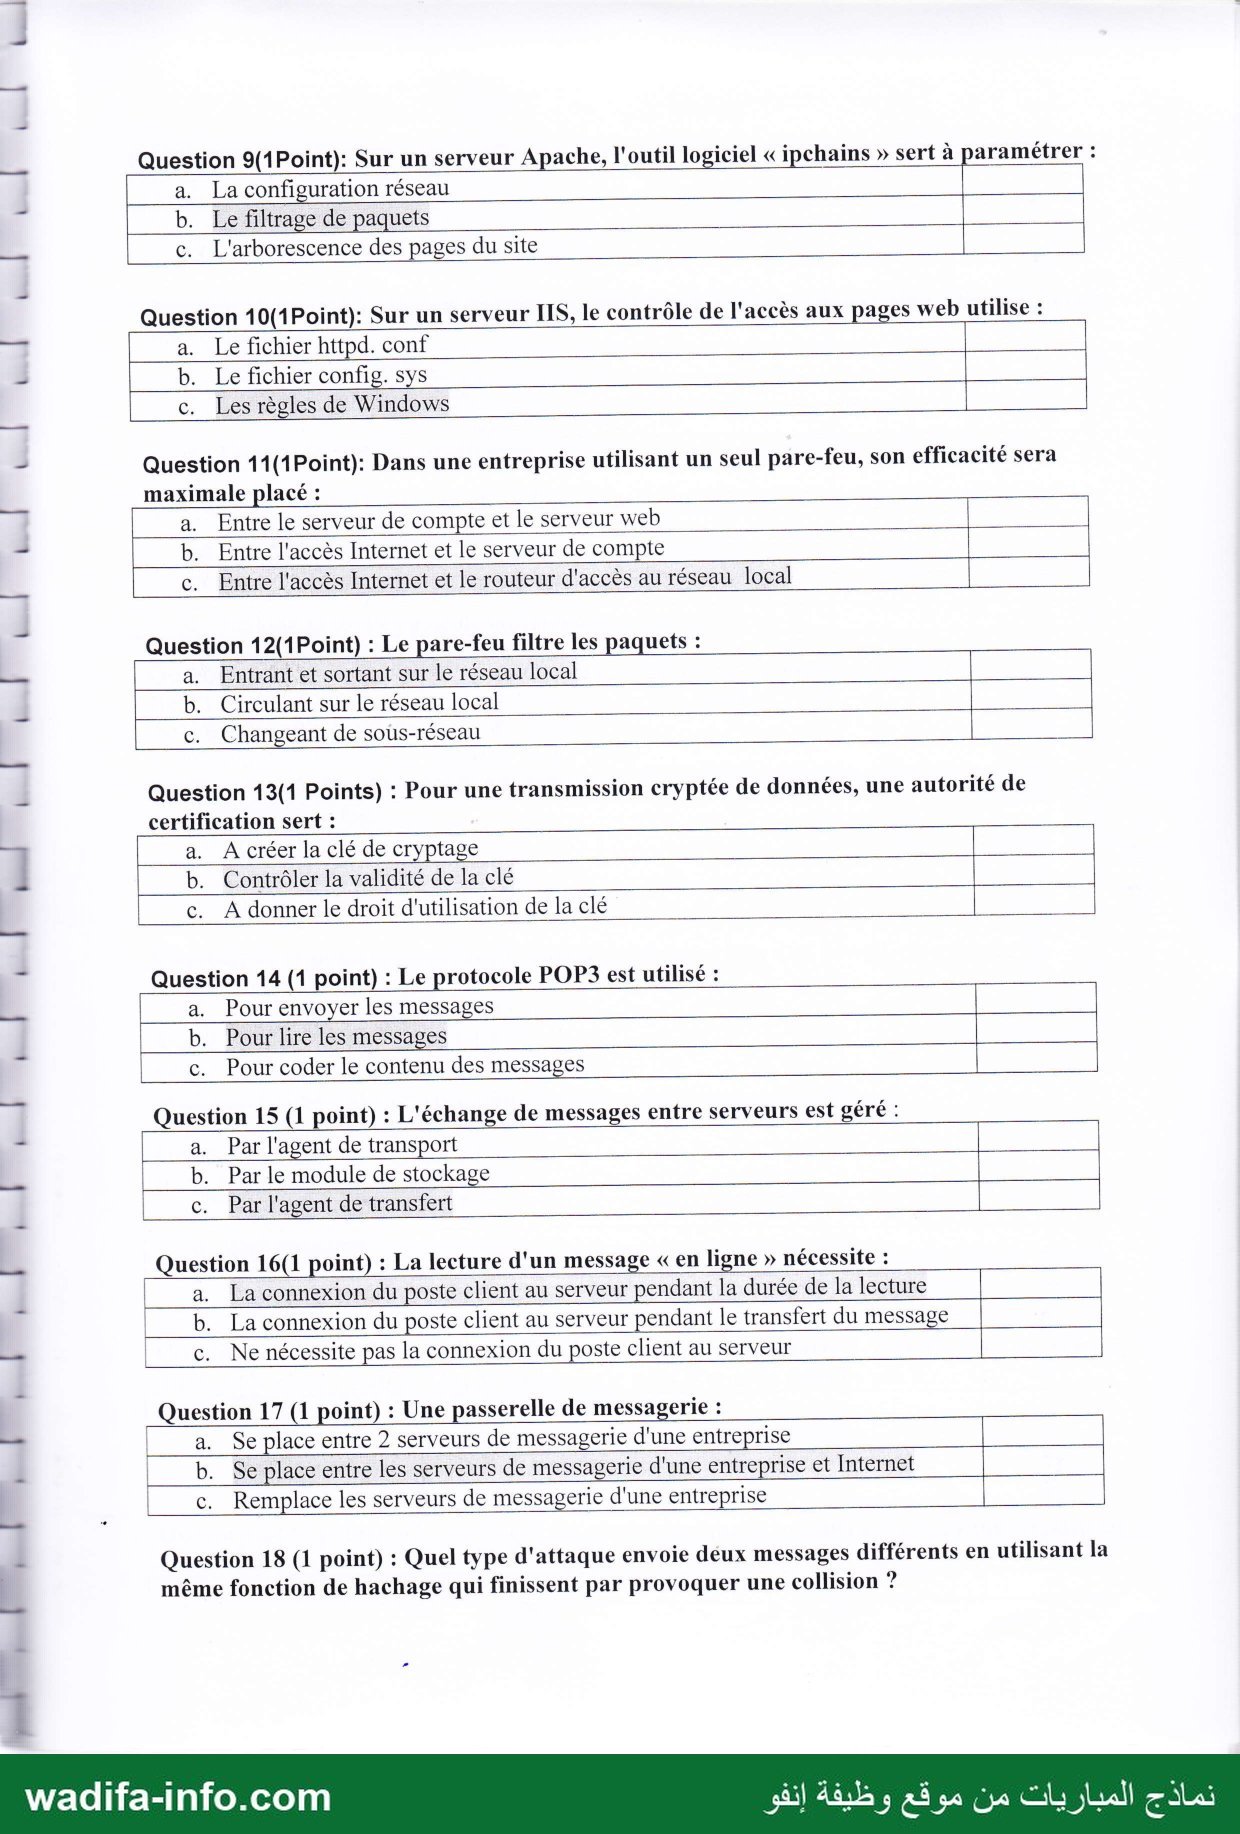
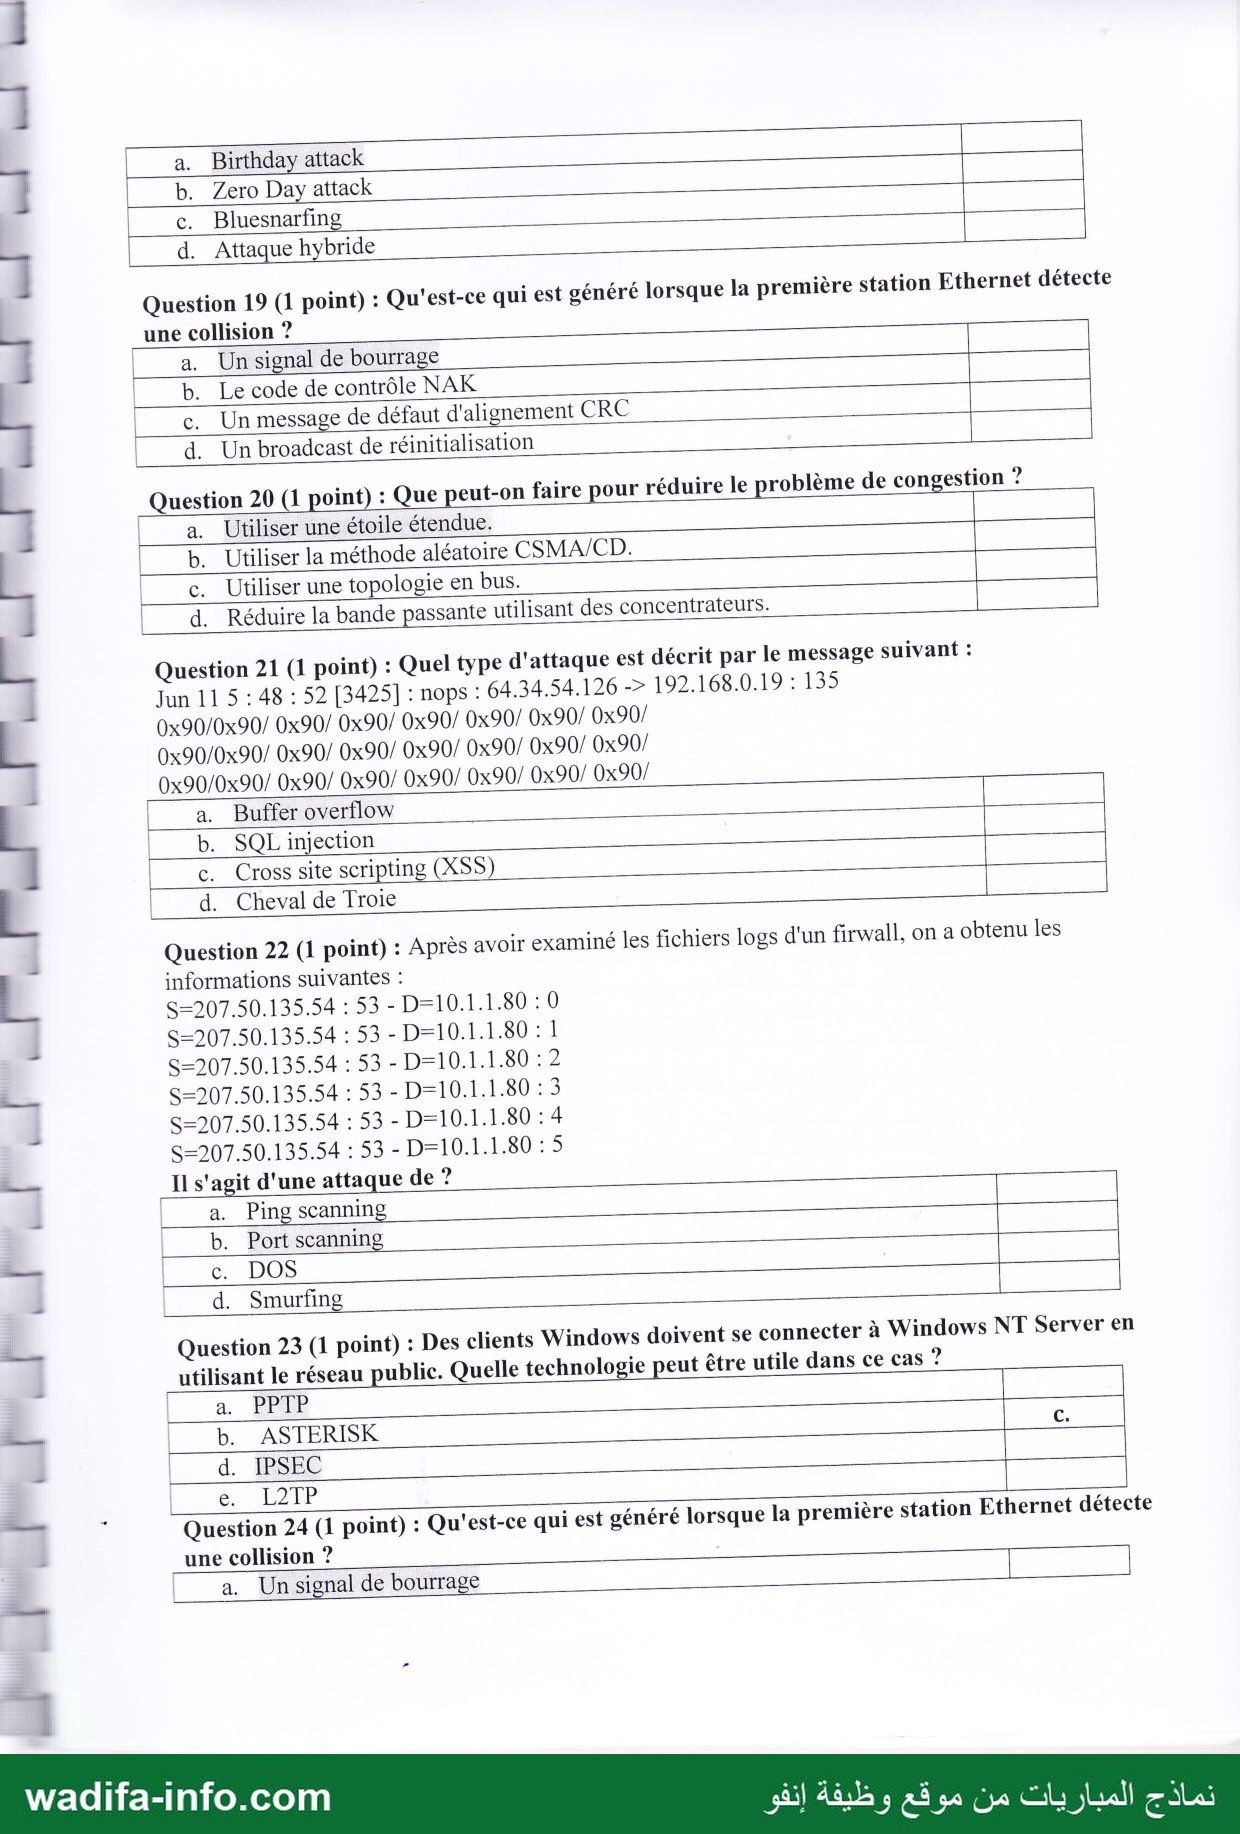
| ee DE ELLE ROUE PE CA VALEUR LR ملا EAP EC اانا LS الح | لله - له - لك ٠ حك 1]]0 MAROC إُ 1 | الاجتمة tente = 1 L | كك نر STRATEGIE ET MANAGEMENT 1 ; 7 لل اللو ين ني سا ا 1 D | TEST METIER | | CADRE | | ال INFORMATIQUE | | ؤ | | mms su | | Durée : une heure et demie | Nom : l | | Prénom: 1 : | N° d'examen : | 1 لس سسسسسسسسسسساسسسسسسسسسسيسسلسسسسماً Mode d'emploi : Cochez la bonne réponse, en mettant une croix dans la ou les case(s) appropriée(s), suivant la nature et le contenu de la question wadifa-info.com نماذج المباريات من موقع وظيفة إنفو 4 Question 1 : (1Point) : À quoi sert la clé primaire d'une table ? 1 | a. Effectuer les mises à jour | b. Enregistrer toutes les données nd | بع Distinguer chaque enregistrement de façon unique 1 Question 2 (1Point): La normalisation des données c'est . a. Une méthode pour analyser les données | - 0-0 1 b. Une méthode pour regrouper les champs communs dans des tables sn دنآ assistant pour générer des formulaires oi 5 Question 3 (1Point): En développement, UML désigne : L a. Un langage graphique de modélisation des données et des traitements 1 b. Un langage machine 1 من langage de programmation scientifique mes 1 002651004 (1Point): Dans la phase de conception d’une base de données, au niveau conceptuel, on ne doit pas ? M a. Déterminer les cardinalité des relations À b. Dégager les objets et leur identifiant c. Attacher les propriétés aux relations et aux objets. F Question 5 (1Point): Dans une architecture client-serveur, on parle de niveaux d’abstraction. Combien en définit-on ? Question 6(1Point): l'instruction suivante en SQL 1: « SELECT nom FROM agent | 1 WHERE age>10 ORDER BY age ; »permet : | = a. Lister le nom de tous les agents de la table agent | | b. Classer les agents par ordre alphabétique | c. Lister le nom des agents de plus de 10 ans classés par âge U ' À Question 7(1Point): Pour n’afficher que les villes de plus de 10.000 habitants dans | l'instruction suivante en SQL 1: SELECT ville, count(*) FROM table _ ville GROUP BY : - ville | À à Ajouter la clause WHERE count(*)>10.000 après le GROUP BY TU | b__ Ajouter la clause HAVING count(*}>10.000 après de GROUP BY |- با | | 7 c. Ajouter la clause count(*)>10.000 après le WHERE أ - 00 Question 8 (1Point) : Quels problèmes résout le cryptage des transmissions de données ? a. La confidentialité | 0 b. L'authentification D wadifa-i Sd كيه ممق : Info.com نماذج المباريات من موقع وظيفة إنفو EE. Question 9(1Point): Sur un serveur Apache, l'outil lo siciel « ipchains » sert à paramétrer : a. La configuration réseau 1 b. Le filtrage de paquets ا _ c. L'arborescence des pages du site ممم Question 10(1Point): Sur un serveur IIS, le contrôle de l'accès aux pages web utilise : ل a. Le fichier httpd. conf ne - b. Le fichier config. sys RER c. Les règles de Windows mt > Question 11(1Point): Dans une entreprise utilisant un seul pare-feu, son efficacité sera maximale placé : a. Entre le serveur de compte et le serveur web 4 b. Entre l'accès Internet et le serveur de compte A c. Entre l'accès Internet et le routeur d'accès au réseau local [ 1 Question 12(1Point) : Le pare-feu filtre les paquets : — a. Entrant et sortant sur le réseau local 1 b. Circulant sur le réseau local c. Changeant de sous-réseau 1 Question 13(1 Points) : Pour une transmission cryptée de données, une autorité de certification sert : 1 a. À créer la clé de cryptage b. Contrôler la validité de la clé c. À donner le droit d'utilisation de la clé 0 | : 7 Question 14 (1 point) : Le protocole POP3 est utilisé : 1 [a Pour envoyer les messages ا b. Pour lire les messages 0 c. Pour coder le contenu des messages [ 1 Question 15 (1 point) : L'échange de messages entre serveurs est géré : F a. Par l'agent de transport LL b. Parle module de stockage c. Par l'agent de transfert Le Question 16(1 point) : La lecture d'un message « en ligne » nécessite : | a. La connexion du poste client au serveur pendant la durée de la lecture ]- 00) b. La connexion du poste client au serveur pendant le transfert du message [ …, | _ | c. Ne nécessite pas la connexion du poste client au serveur Question 17 (1 point) : Une passerelle de messagerie : | a. Se place entre 2 serveurs de messagerie d'une entreprise أ 0-0303 1 | b. Se place entre les serveurs de messagerie d'une entreprise et Internet | | | c. Remplace les serveurs de messagerie d'une entreprise en - Question 18 (1 point) : Quel type d'attaque envoie deux messages différents en utilisant la L même fonction de hachage qui finissent par provoquer une collision ? adifa-info.com نماذج المباريات من موقع وظيفة إنفو | a. Birthday attack أ - 1 | b. Zero Day attack | | c. Bluesnarfing أو هنا 3 | d. Attaque hybride | | Question 19 (1 point) : Qu'est-ce qui est généré lorsque la première station Ethernet détecte une collision ? | a. Un signal de bourrage | b. Le code de contrôle NAK c. Un message de défaut d'alignement CRC ١ d. Un broadcast de réinitialisation Question 20 (1 point) : Que peut-on faire pour réduire le problème de congestion ? a. Utiliser une étoile étendue. أ - ل T b. Utiliser la méthode aléatoire CSMA/CD:. [| c. Utiliser une topologie en bus. أ 1 | d. Réduire la bande passante utilisant des concentrateurs. دأ ل Question 21 (1 point) : Quel type d'attaque est décrit par le message suivant : 1 Jun 11 5 : 48 : 52 [3425] : nops : 64.34.54. 126 -> 192.168.0.19 : 135 ل 0x90/0x90/ 0x90/ 0x90/ 0x90/ 0x90/ 0x90/ 0x90/ 0x90/0x90/ 0x90/ 0x90/ 0x90/ 0x90/ 0x90/ 0x90/ 1 0x90/0x90/ 0x90/ 0x90/ 0x90/ 0x90/ 0x90/ Ox90/ | a. Buffer overflow ue si b. SQL injection ل ا Cross site scripting (XSS) 0 | d. Cheval de Troie 1 Question 22 (1 point) : Après avoir examiné les fichiers logs d'un firwall, on a obtenu les 5: informations suivantes : $=207.50.135.54 : 53 - D=10.1.1.80 : 0 1 $=207.50.135.54 : 53 - D=10.1.1.80 : 1 $=207.50.135.54 : 53 - D=10.1.1.80 : 2 ie $=207.50.135.54 : 53 - D=10.1.1.80 : 3 1 $=207.50.135.54 : 53 - D=10.1.1.80 : 4 $—207.50.135.54 : 53 - D=10.1.1.80 : 5 — Il s'agit d'une attaque de ? 1 a. Ping scanning أ | b. Port scanning دأ — c. DOS ا | 1 d. Smurfing EC on Question 23 (1 point) : Des clients Windows doivent se connecter à Windows NT Server en 1 utilisant le réseau public. Quelle technologie peut être utile dans ce cas و | a. PET ont ة 5. ASTERISK 1 d. IPSEC D | 2 6. L2TP 77 i Question 24 (1 point) : Qu'est-ce qui est généré lorsque la première station Ethernet détecte 0 une collision ? à a. Un signal de bourrage fo.com نماذج المباريات من موقع وظيفة إنفو b. Le code de contrôle NAK | دنع message de défaut d'alignement CRC d. Un broadcast de réinitialisation 1 Question 25 (1 point) : Quel type de logiciel malveillant apparaît à l'utilisateur comme légitime, mais permet effectivement d'ouvrir des accès non autorisés à l'insu de son utilisateur ? b. Ver ne c. Bombe logique Re) : d. Cheval de Troie Question 26 (1 point) : Quel type d'attaque permet à un attaquant de capturer les requêtes 1 HTTP et renvoyer une page falsifiée ? a. Phishing ET | b. Smurfing ا ّ c. TearDrop D d. TCP/IP hijacking 1 Question 27 (1 point) : Quel type de maintenance consiste à faire évoluer une application lorsque son environnement change pour assurer sa continuité + a. Maintenance préventive 1 b. Maintenance corrective c. Maintenance évolutive ب 1 d. Maintenance adaptative Question 28 (1 point) : En matière de gestion de projet, qu'est-ce que la viabilité ? a La détermination des conditions d'acceptation du produit par les 1 utilisateurs de celui-ci et les parties prenantes | a. L'atteinte des objectifs techniques | b. La seule rentabilité financière 1 c. Signalement d'une erreur grave de management ال Question 29 (1 point) : Quel procédé de gestion n'est pas utilisé par les ERP (Progiciel de 1 Gestion Intégré) ? _ | à. Data Mining (fouille de données) b._ Database sharing (partage de base de données) اك 1 c. Tracking (suivi et traçabilité) CO 1 0. Workflow (flux de travail ا 1 Question30 (1 point) : Pour vérifier un serveur Web, un administrateur SI devrait estimer | le risque d'accès non autorisé à de l'information confidentielle au plus haut niveau, s'il y a 7 utilisation de : a. Applets - b. Webservices c. Composants java d'entreprise (EJBs) d. Scripts utilisant des composants (CGI) wadifa-info.com AR » قم نماذج المباريات من موقع وظيفة إنفو
✅ التصحيح المقترح
هذا تصحيح مقترح من إعداد فريق wadifa-info لمساعدتك على فهم منهجية الإجابة — وليس تصحيحاً رسمياً صادراً عن الإدارة المنظِّمة. أسئلة هذا الامتحان محررة بالفرنسية، لذلك التصحيح محرر بالفرنسية أيضاً.
Ce modèle est le test métier « Cadre informatique » du concours de recrutement de la Caisse Nationale de Sécurité Sociale (CNSS), session de novembre 2015 (épreuve organisée avec IFG Maroc). Durée : 1 h 30, 30 questions à choix multiples à 1 point. Voici la bonne réponse de chaque question avec une ligne d'explication.
💡 Le QCM couvre quatre blocs : bases de données et SQL (Q1–Q7), réseaux et messagerie (Q8–Q20, Q24), sécurité (Q18, Q21–Q26, Q30), gestion de projet et ERP (Q27–Q29). Les questions de sécurité reprennent des questions classiques de certifications (Security+, CISA) : revoir ces banques de questions est un bon entraînement.
Bases de données et SQL
- c — Distinguer chaque enregistrement de façon unique. La clé primaire identifie chaque ligne sans doublon ni valeur nulle.
- b — Regrouper les champs dans des tables. La normalisation (formes normales) répartit les données dans des tables cohérentes pour supprimer la redondance et les anomalies de mise à jour ; c'est la seule proposition qui la décrit.
- a — Langage graphique de modélisation. UML (Unified Modeling Language) modélise la structure (diagrammes de classes) et le comportement (cas d'utilisation, séquence, activités).
- Réponse probable : aucune des trois. Déterminer les cardinalités, dégager les entités et leur identifiant, et rattacher les propriétés aux entités et aux associations sont toutes des tâches du niveau conceptuel (MCD Merise). Ce qu'on ne fait pas à ce niveau, c'est choisir les tables, les clés étrangères ou le SGBD (niveaux logique et physique). Si une réponse doit être cochée, il faut savoir que la proposition c reste correcte en Merise (une association peut porter des propriétés).
- Réponse probable : c — 3. Le découpage classique du client-serveur distingue trois niveaux : présentation, traitements (logique applicative) et données ; leur répartition donne les architectures 2-tiers, 3-tiers et n-tiers.
- c — Lister le nom des agents de plus de 10 ans, classés par âge. WHERE filtre (age > 10), ORDER BY age trie par âge croissant, pas par nom.
- b — HAVING count(*) > 10000 après le GROUP BY. Une condition sur un agrégat se met dans HAVING ; WHERE s'applique aux lignes avant regroupement et ne peut pas contenir count(*).
Réseaux, serveurs et messagerie
- a — La confidentialité. Le chiffrement rend les données illisibles pour un tiers ; l'authentification et le contrôle d'accès relèvent d'autres mécanismes (certificats, signatures, mots de passe).
- b — Le filtrage de paquets. ipchains est l'ancien outil de pare-feu du noyau Linux (remplacé par iptables), utilisé sur la machine qui héberge Apache.
- c — Les règles de Windows. IIS s'appuie sur les comptes et permissions Windows (NTFS, authentification Windows) ; httpd.conf est le fichier d'Apache, config.sys un fichier de démarrage MS-DOS.
- c — Entre l'accès Internet et le routeur d'accès au réseau local. Un pare-feu unique doit être placé au point de passage obligé entre Internet et tout le réseau interne pour contrôler tout le trafic.
- a — Entrant et sortant sur le réseau local. Le pare-feu filtre les flux qui le traversent entre le réseau interne et l'extérieur, dans les deux sens.
- b — Contrôler la validité de la clé. L'autorité de certification signe des certificats qui garantissent qu'une clé publique appartient bien à son titulaire, et gère leur révocation ; elle ne crée pas la clé de l'utilisateur.
- b — Pour lire (relever) les messages. POP3 récupère le courrier depuis le serveur ; l'envoi se fait par SMTP.
- c — Par l'agent de transfert. Le MTA (Mail Transfer Agent) achemine les messages de serveur à serveur via SMTP.
- a — La connexion du poste client au serveur pendant la durée de la lecture. En mode « en ligne » (type IMAP ou webmail), les messages restent sur le serveur et sont consultés à distance ; en mode « hors ligne » (POP3), seule la durée du transfert compte.
- b — Entre les serveurs de messagerie de l'entreprise et Internet. La passerelle assure l'interface (et souvent le filtrage) entre la messagerie interne et l'extérieur.
Sécurité et Ethernet
- a — Birthday attack. L'attaque des anniversaires exploite le paradoxe des anniversaires pour trouver deux messages différents ayant le même condensat (collision).
- a — Un signal de bourrage (jam). Avec CSMA/CD, la station qui détecte la collision émet un signal de bourrage pour que toutes les stations la détectent, puis attend un délai aléatoire (backoff).
- Réponse probable : a — Utiliser une étoile étendue. La congestion d'un réseau Ethernet partagé vient des collisions dans un domaine de collision unique ; une topologie en étoile étendue avec commutateurs segmente le réseau. Les propositions b, c et d (CSMA/CD, bus, concentrateurs) laissent un seul domaine de collision.
- a — Buffer overflow. La suite d'octets 0x90 est un « NOP sled » (instructions NOP x86) qui précède un code injecté par débordement de tampon, ici vers le port 135 (RPC Windows).
- b — Port scanning. Une même source envoie des paquets vers une même machine sur des ports de destination successifs (0, 1, 2, 3…) : c'est un balayage de ports.
- a — PPTP. Il faut un VPN sur le réseau public ; Windows NT Server prend en charge nativement PPTP. L2TP et IPsec sont aussi des technologies VPN, mais ne sont intégrés qu'à partir de Windows 2000 ; Asterisk est un serveur de téléphonie IP. (Les options sont lettrées a, b, d, e sur le sujet ; le « c. » visible dans la case ne correspond à aucune proposition.)
- a — Un signal de bourrage. Même question que la Q19.
- d — Cheval de Troie. Il se présente comme un programme légitime et ouvre une porte dérobée ; le ver se propage seul, la bombe logique se déclenche sur condition.
- d — TCP/IP hijacking. Le détournement de session permet d'intercepter les requêtes HTTP de la victime et de lui renvoyer une page falsifiée ; le phishing attire la victime vers un faux site par un message, sans capturer ses requêtes.
Maintenance, gestion de projet, ERP, audit
- d — Maintenance adaptative. Elle adapte l'application à un changement d'environnement (système, matériel, réglementation) ; l'évolutive ajoute des fonctionnalités, la corrective corrige des anomalies.
- Première proposition (a) — La détermination des conditions d'acceptation du produit par ses utilisateurs et les parties prenantes. La viabilité porte sur la capacité du produit à être accepté et utilisé durablement, au-delà de la seule faisabilité technique ou de la rentabilité. (Le sujet utilise deux fois la lettre a.)
- Réponse probable : a — Data mining. Un ERP repose sur une base de données partagée, des workflows et la traçabilité des opérations ; la fouille de données relève de l'informatique décisionnelle (BI), en aval de l'ERP.
- d — Scripts CGI. Les scripts CGI s'exécutent sur le serveur avec ses droits et sont souvent mal contrôlés (injection de commandes) ; ils présentent le risque le plus élevé d'accès non autorisé aux données du serveur.
أسئلة شائعة حول هذا النموذج
هل يمكن تحميل هذا النموذج مجاناً؟
هل يتضمن هذا النموذج التصحيح؟
ما هي الجهة المنظمة والدرجة المعنية بهذا النموذج؟
ما هي دورة هذا الامتحان ولغة أسئلته؟
أين أجد نماذج أخرى لنفس المباراة؟
💬 ناقش هذا النموذج (0)
شارك إجاباتك أو صحّح التصحيح — إذا كان لديك رأي مختلف حول أي نقطة، اكتبه هنا ليستفيد باقي المترشحين.
لا يوجد نقاش بعد — شارك إجابتك أو سؤالك حول هذا النموذج.
⚠️ ممنوع نشر أرقام الهاتف أو الروابط أو أي عرض مقابل مال — تُحذف هذه المشاركات تلقائياً.
هل تحضّر لهذه المباراة؟
نماذج مشابهة قد تهمّك
المصدر: المواقع الرسمية للمؤسسات (نسخ أرشيفية من Wayback Machine)
